


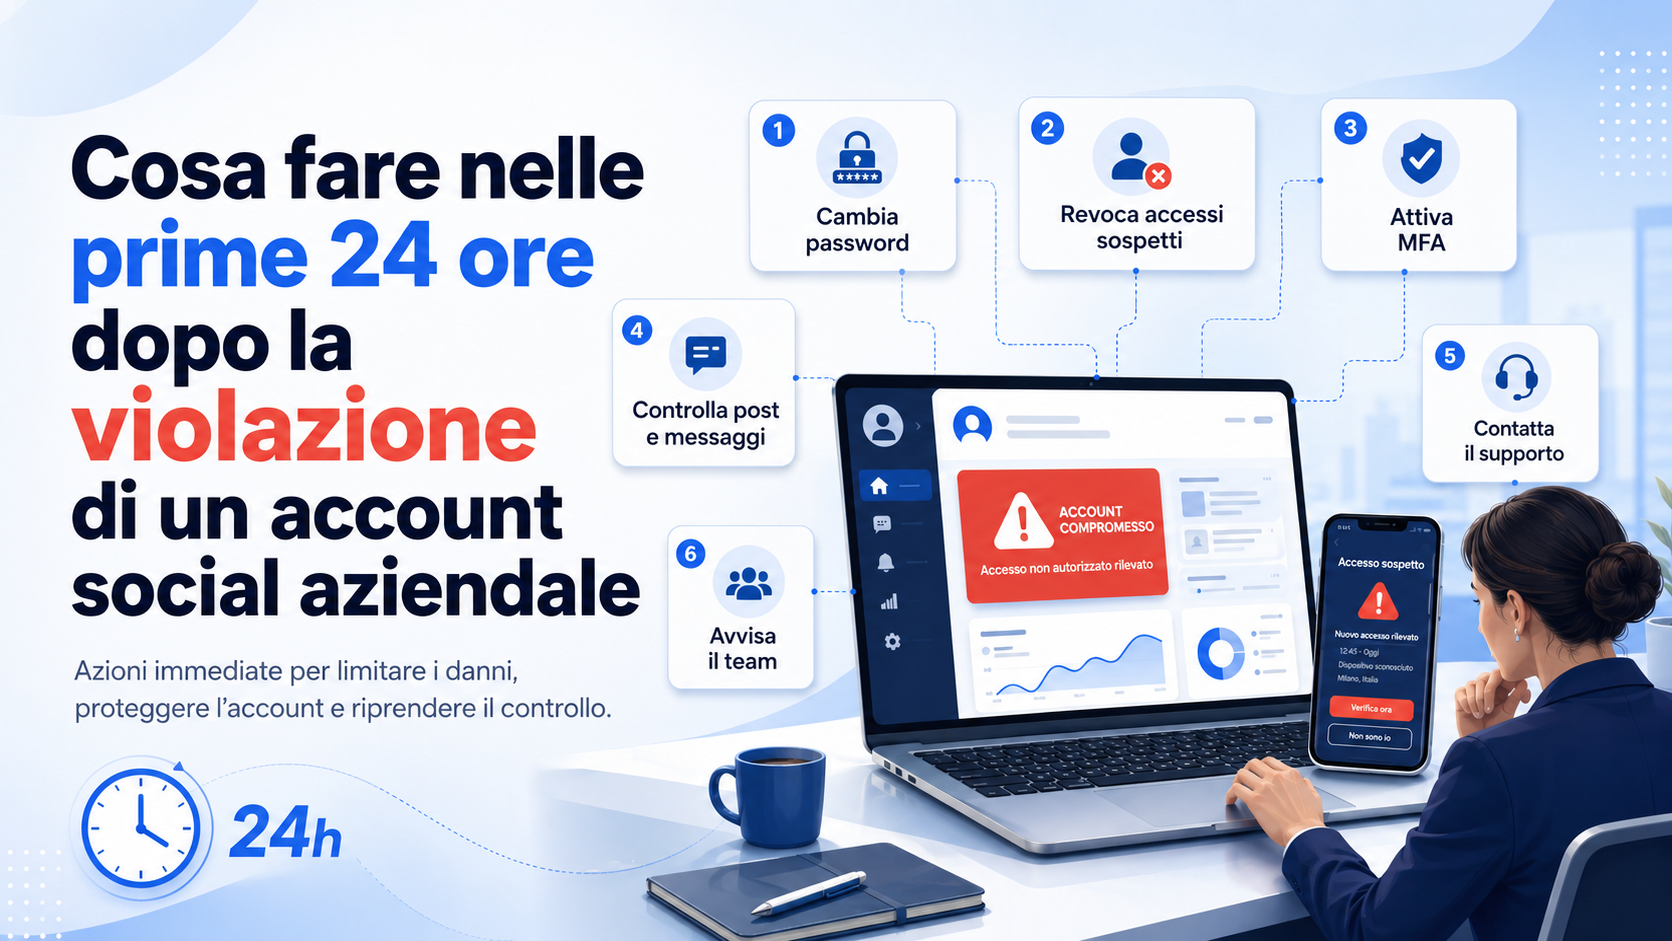
A invasão de uma conta empresarial nas redes sociais pode se transformar rapidamente em um problema de segurança, reputação e continuidade operacional. Um acesso não autorizado pode permitir que uma pessoa externa publique conteúdos fraudulentos, altere as informações do perfil, entre em contato com clientes, utilize o orçamento publicitário ou remova os administradores legítimos.
As primeiras 24 horas são especialmente importantes porque as ações realizadas nesse período podem limitar a divulgação dos conteúdos, impedir novos acessos e facilitar a recuperação da conta. É necessário agir rapidamente, mas de forma organizada. Apagar tudo imediatamente, utilizar links recebidos por email ou alterar configurações sem conservar as provas pode dificultar a compreensão do incidente.
A resposta deve seguir uma ordem precisa: verificar o incidente, proteger as contas conectadas, recuperar o controle, interromper as atividades do invasor, documentar as alterações e comunicar-se corretamente com clientes e colaboradores.
Como identificar uma conta empresarial invadida
A invasão nem sempre provoca a perda imediata do acesso. Em alguns casos, o usuário continua entrando normalmente, enquanto uma pessoa não autorizada utiliza uma sessão ativa, um aplicativo conectado ou outro perfil administrativo.
Entre os sinais mais comuns estão:
- Publicações, stories, comentários ou mensagens não criados pela empresa.
- Alterações no nome, na descrição, na imagem ou nos contatos do perfil.
- Novos administradores, parceiros ou usuários com privilégios elevados.
- Remoção ou redução das permissões dos administradores legítimos.
- Emails sobre alterações de senha ou contatos não solicitadas.
- Acessos provenientes de dispositivos ou locais desconhecidos.
- Campanhas publicitárias, anúncios ou cobranças não autorizadas.
- Mensagens enviadas aos clientes com pedidos de pagamento ou links suspeitos.
- Aplicativos externos conectados sem autorização.
- Impossibilidade repentina de acessar a conta.
Mesmo um único sinal deve ser verificado. É mais seguro tratar inicialmente o evento como uma possível invasão e reduzir a resposta depois das verificações do que ignorar uma atividade suspeita que ainda pode estar em andamento.
Nos primeiros 15 minutos: limitar as ações e conservar as provas
A primeira reação pode ser apagar imediatamente todos os conteúdos suspeitos. Antes disso, porém, é importante conservar uma documentação mínima do ocorrido. As provas podem ser necessárias para o suporte da plataforma, para investigações internas, para contestar cobranças e para eventuais comunicações às autoridades.
É recomendável capturar telas que mostrem:
- Conteúdos e mensagens publicados sem autorização.
- Data e horário em que a atividade foi identificada.
- Emails e notificações de segurança recebidos.
- Novos usuários, administradores ou aplicativos conectados.
- Alterações no perfil e nas informações empresariais.
- Campanhas publicitárias e movimentações financeiras suspeitas.
- Dispositivos e sessões de acesso não reconhecidos.
As capturas devem ser mantidas em uma pasta protegida, indicando quem as coletou e quando. Os conteúdos fraudulentos não precisam permanecer publicados por muito tempo: depois de preservar as informações essenciais, eles podem ser removidos rapidamente.
Definir um responsável pelo incidente
Quando várias pessoas administram a mesma conta, ações simultâneas e não coordenadas podem gerar confusão. Um funcionário muda a senha, outro apaga os conteúdos e um terceiro entra em contato com o suporte fornecendo informações diferentes.
É importante nomear imediatamente um responsável para coordenar as atividades e registrar as decisões. Essa pessoa não precisa executar todas as operações, mas deve saber quem está verificando os acessos, as campanhas publicitárias, as comunicações e os possíveis impactos sobre dados pessoais.
Um incidente mais complexo pode envolver:
- Responsável interno ou proprietário da empresa.
- Fornecedor de TI ou profissional de segurança.
- Equipe de comunicação e redes sociais.
- Consultor de privacidade ou encarregado de proteção de dados.
- Setor financeiro, quando existem anúncios ou cobranças.
- Consultor jurídico ou seguradora cyber, quando necessário.
Proteger primeiro o email conectado à conta
O endereço de email associado à rede social costuma ser utilizado para redefinir a senha, confirmar alterações e recuperar o acesso. Se o email também estiver comprometido, alterar apenas a senha da rede social pode não ser suficiente.
É necessário verificar imediatamente a segurança da caixa de email:
- Alterar a senha utilizando um dispositivo confiável.
- Verificar dispositivos, sessões e acessos recentes.
- Remover contatos de recuperação não reconhecidos.
- Procurar encaminhamentos automáticos e regras suspeitas.
- Verificar aplicativos autorizados a acessar o email.
- Ativar a autenticação multifator.
- Guardar novos códigos de recuperação em local protegido.
A senha do email deve ser diferente da utilizada na rede social e de todas as outras credenciais empresariais.
Na primeira hora: alterar a senha em um dispositivo seguro
Se a empresa ainda consegue acessar a conta, a senha deve ser modificada rapidamente. A operação precisa ser realizada em um computador ou smartphone confiável, atualizado e que não seja suspeito de possuir um software malicioso.
A nova senha deve ser longa, exclusiva e não relacionada a informações que possam ser descobertas facilmente. Acrescentar um número ou alterar uma pequena parte da senha anterior não é suficiente.
Quando a mesma credencial foi utilizada em outros serviços, ela também deve ser substituída nessas contas. A prioridade deve ser dada ao email, às plataformas publicitárias, aos gerenciadores de redes sociais, aos serviços em nuvem e às contas administrativas.
Se o acesso não estiver mais disponível, devem ser utilizados somente os procedimentos oficiais de recuperação da plataforma. Links enviados por mensagens privadas, comentários ou emails não verificados podem levar a novas tentativas de phishing.
Encerrar sessões e remover dispositivos desconhecidos
A alteração da senha pode não encerrar automaticamente todas as sessões que já estavam ativas. Depois da mudança, é necessário verificar a seção de acessos, dispositivos conectados e sessões abertas.
As sessões desconhecidas devem ser encerradas e, quando possível, todos os dispositivos devem ser desconectados. Os administradores legítimos poderão acessar novamente utilizando as novas credenciais.
Locais, horários e dispositivos suspeitos devem ser registrados. Um local incomum não identifica necessariamente o invasor, pois pode depender de VPN, rede móvel ou serviços intermediários.
Verificar administradores, funções e parceiros
Nas contas empresariais, o controle nem sempre depende de uma única senha. Páginas, perfis profissionais e plataformas publicitárias podem ser administrados por vários usuários, agências, parceiros e contas administrativas.
É necessário verificar:
- Administradores e usuários com controle completo.
- Funções atribuídas a funcionários e colaboradores.
- Agências e parceiros comerciais conectados.
- Contas publicitárias associadas.
- Métodos de pagamento e autorizações financeiras.
- Páginas, perfis e recursos adicionados recentemente.
Usuários desconhecidos devem ser removidos e as permissões legítimas precisam ser revisadas. Antes de excluir uma conta, é recomendável registrar seu nome, identificador e nível de acesso.
Os acessos de ex-funcionários, consultores e agências que não trabalham mais com a empresa também devem ser revogados.
Revogar aplicativos e integrações suspeitas
Muitas contas sociais são conectadas a ferramentas para programar publicações, analisar resultados, administrar mensagens, criar anúncios e produzir conteúdos. Um aplicativo comprometido ou autorizado por engano pode continuar agindo mesmo depois da alteração da senha.
Todos os serviços conectados devem ser verificados. Integrações desconhecidas, inutilizadas ou desnecessárias precisam ser revogadas. Extensões do navegador e programas instalados nos dispositivos dos administradores também devem ser analisados.
As integrações legítimas podem ser conectadas novamente depois do incidente. Durante a emergência, é mais seguro reduzir temporariamente a quantidade de sistemas autorizados.
Ativar ou reconfigurar a autenticação multifator
Depois de recuperar o controle, a autenticação multifator deve ser ativada em todas as contas administrativas. Se ela já estava configurada, é necessário verificar se o invasor registrou outro dispositivo ou modificou os métodos de recuperação.
A revisão deve incluir:
- Aplicativos autenticadores registrados.
- Números de telefone associados.
- Chaves de segurança físicas.
- Passkeys e dispositivos autorizados.
- Códigos de recuperação ainda válidos.
- Emails e contatos utilizados para recuperar a conta.
Para os principais administradores, podem ser preferíveis métodos resistentes ao phishing, como passkeys e chaves físicas de segurança.
Interromper campanhas publicitárias e verificar cobranças
Uma conta invadida pode ser utilizada para criar anúncios fraudulentos, promover páginas externas ou gastar o orçamento publicitário da empresa. Por isso, a atividade financeira precisa ser verificada nas primeiras horas.
A empresa deve:
- Pausar as campanhas não reconhecidas.
- Verificar alterações de público, orçamento e links de destino.
- Controlar novas contas publicitárias e usuários autorizados.
- Analisar cartões, contas e métodos de pagamento conectados.
- Guardar capturas das campanhas e cobranças suspeitas.
- Contatar a plataforma e a instituição financeira quando necessário.
Não é recomendável remover impulsivamente todos os métodos de pagamento antes de avaliar as consequências e conservar as provas. O setor financeiro deve ser envolvido quando houver suspeita de gastos não autorizados.
Verificar publicações, mensagens, comentários e informações do perfil
Depois de interromper os acessos não autorizados, é necessário verificar o que foi alterado. O invasor pode ter publicado conteúdos, respondido aos clientes, enviado mensagens privadas ou alterado contatos e links do perfil.
A revisão deve incluir:
- Publicações, stories, vídeos e conteúdos programados.
- Mensagens privadas enviadas e recebidas.
- Comentários e respostas publicados.
- Links presentes na biografia e nas informações.
- Telefone, email e endereço empresarial.
- Mensagens automáticas e respostas predefinidas.
- Catálogos, produtos e links da loja.
- Arquivos e anexos compartilhados durante a invasão.
Os conteúdos fraudulentos devem ser removidos depois de documentados. Também é importante identificar as pessoas que receberam links suspeitos, pedidos de pagamento ou instruções falsas.
Nas primeiras quatro horas: informar a equipe
Funcionários e colaboradores devem ser informados rapidamente, principalmente quando podem receber mensagens da conta comprometida. A comunicação interna deve ser clara e limitada às informações confirmadas.
A equipe deve saber:
- Qual conta foi afetada.
- Quais atividades suspeitas foram identificadas.
- Quais mensagens e links não devem ser abertos.
- A quem comunicar novas anomalias.
- Se é necessário alterar senhas ou verificar outras contas.
- Quem pode falar publicamente sobre o incidente.
Os funcionários não devem publicar explicações pessoais. Comunicações não coordenadas podem produzir versões diferentes e aumentar a confusão.
Comunicar-se com clientes e seguidores sem criar pânico
Quando conteúdos ou mensagens fraudulentas foram divulgados, pode ser necessário informar rapidamente o público. Esconder o incidente enquanto os clientes continuam recebendo solicitações falsas pode aumentar o prejuízo.
A comunicação deve indicar:
- Qual conta foi afetada.
- O período aproximado da atividade não autorizada.
- Quais mensagens ou conteúdos devem ser ignorados.
- Que a empresa não solicita senhas ou pagamentos por mensagens sociais.
- Qual canal oficial deve ser utilizado para obter ajuda.
- O que fazer quando um link suspeito foi aberto.
A empresa não deve atribuir publicamente o ataque a uma pessoa ou organização sem possuir provas. É preferível comunicar os fatos confirmados e publicar atualizações quando novas informações forem obtidas.
Avaliar se dados pessoais foram expostos
A invasão de uma conta social não representa automaticamente uma violação de dados pessoais. Porém, pode se tornar uma quando uma pessoa não autorizada acessa mensagens, nomes, contatos, pedidos, solicitações de atendimento ou outras informações relacionadas a indivíduos identificáveis.
A empresa deve avaliar:
- Quais informações estavam acessíveis pela conta.
- Se o invasor visualizou, copiou ou alterou mensagens.
- Quantas pessoas podem estar envolvidas.
- Se havia informações sensíveis ou financeiras.
- Se os dados podem ser utilizados em fraudes ou phishing.
- Quais medidas foram adotadas para limitar as consequências.
A avaliação não deve ser adiada até a conclusão completa da investigação. As informações podem ser atualizadas progressivamente, enquanto os prazos legais podem começar quando a organização toma conhecimento da possível violação.
Violação de dados e prazo de 72 horas
Quando o incidente envolve uma violação de dados pessoais, o controlador deve documentar o evento e avaliar os riscos para os direitos e as liberdades das pessoas. Quando existe a possibilidade de risco, pode ser necessária uma notificação à autoridade competente sem demora injustificada e, quando possível, dentro de 72 horas após a empresa tomar conhecimento.
Quando o risco para as pessoas é elevado, também pode ser necessária uma comunicação direta aos envolvidos. A avaliação depende da natureza dos dados, da quantidade de pessoas, das possíveis consequências e das medidas de proteção adotadas.
O prazo de 72 horas não significa que a empresa pode esperar três dias para começar a análise. A coleta das provas, a avaliação de privacidade e a documentação devem começar nas primeiras horas.
Verificar as outras contas empresariais
A invasão pode não estar limitada a uma única rede social. Se o invasor obteve uma senha reutilizada, controlou o email ou comprometeu o dispositivo de um administrador, outros serviços também podem estar em risco.
É necessário verificar:
- Outros perfis sociais da empresa.
- Contas de email e serviços em nuvem.
- Gerenciadores e ferramentas de programação de publicações.
- Contas publicitárias e plataformas de pagamento.
- Site, hospedagem e painel do domínio.
- CRM, comércio eletrônico e sistemas de atendimento.
- Perfis pessoais utilizados para administrar páginas empresariais.
As senhas reutilizadas precisam ser substituídas por credenciais exclusivas. Sessões ativas, contatos de recuperação e aplicativos autorizados também devem ser verificados nos principais serviços.
Verificar os dispositivos utilizados pelos administradores
Alterar a senha não soluciona o problema quando o computador ou smartphone utilizado para administrar a conta contém malware, extensões maliciosas ou programas de acesso remoto não autorizados.
Os dispositivos envolvidos devem ser verificados quanto a:
- Atualizações do sistema operacional e do navegador.
- Programas e extensões instalados recentemente.
- Softwares de controle remoto desconhecidos.
- Detecções do antivírus ou da proteção empresarial.
- Downloads e anexos abertos antes do incidente.
- Solicitações de acesso ou páginas de login suspeitas.
Quando existir uma suspeita concreta, o dispositivo deve ser retirado das atividades administrativas e analisado por profissionais qualificados. As novas credenciais não devem ser inseridas em um dispositivo que ainda pode estar comprometido.
Nas primeiras oito horas: abrir uma solicitação oficial
Mesmo quando o acesso já foi recuperado, o incidente deve ser comunicado pelo centro de suporte oficial da plataforma, principalmente quando foram alteradas funções, propriedade, campanhas publicitárias ou formas de pagamento.
A solicitação deve incluir:
- Nome e link da conta afetada.
- Data e horário aproximados da invasão.
- Descrição das alterações não autorizadas.
- Provas da propriedade ou da gestão empresarial.
- Capturas e notificações relevantes.
- Informações sobre usuários e funções adicionados ou removidos.
- Dados sobre anúncios e cobranças suspeitas.
Perfis que prometem recuperar contas mediante pagamento ou pedem credenciais por mensagens privadas não devem ser considerados confiáveis. O suporte deve ser solicitado apenas pelos canais oficiais da plataforma.
Registrar todas as ações realizadas
Durante o incidente, é útil manter um registro cronológico. Mesmo um documento compartilhado simples pode evitar operações duplicadas e facilitar a reconstrução das decisões.
Cada registro deve incluir:
- Data e horário.
- Pessoa que realizou a ação.
- Conta ou sistema envolvido.
- Alteração realizada.
- Resultado obtido.
- Provas conservadas.
- Atividades que ainda precisam ser concluídas.
O registro será útil para o relatório final, para a avaliação de privacidade e para melhorar os procedimentos empresariais.
Das oito às vinte e quatro horas: monitorar novas tentativas
A recuperação da conta não encerra necessariamente o incidente. O invasor pode tentar retornar, utilizar outra integração ou contatar os clientes por meio de um perfil falso.
A empresa deve monitorar:
- Novas notificações de acesso e redefinição de senha.
- Solicitações para adicionar administradores ou parceiros.
- Alterações nos emails e telefones de recuperação.
- Novas campanhas publicitárias.
- Mensagens enviadas e conteúdos programados.
- Relatos recebidos de clientes e funcionários.
- Perfis falsos que imitam a identidade da empresa.
O monitoramento deve continuar nos dias seguintes, com especial atenção aos serviços conectados e às pessoas que receberam mensagens durante a invasão.
Checklist das primeiras 24 horas
Até o final do primeiro dia, a empresa deve ter concluído ou iniciado as seguintes atividades:
- Conservado capturas e provas das atividades não autorizadas.
- Nomeado um responsável pelo incidente.
- Protegido a conta de email conectada.
- Alterado as senhas por um dispositivo confiável.
- Encerrado sessões e removido dispositivos desconhecidos.
- Removido administradores e parceiros não autorizados.
- Revogado aplicativos e integrações suspeitas.
- Ativado ou reconfigurado a autenticação multifator.
- Verificado anúncios, métodos de pagamento e cobranças.
- Removido conteúdos fraudulentos depois de documentá-los.
- Informado funcionários, colaboradores e clientes quando necessário.
- Avaliado a possível exposição de dados pessoais.
- Verificado outras contas e dispositivos administrativos.
- Enviado uma solicitação pelo suporte oficial.
- Iniciado o monitoramento e mantido um registro do incidente.
Erros comuns que devem ser evitados
Durante uma emergência, ações impulsivas podem aumentar os danos ou atrasar a recuperação.
Entre os erros mais frequentes estão:
- Apagar todos os conteúdos antes de conservar as provas.
- Alterar apenas a senha da rede social sem proteger o email.
- Utilizar um dispositivo suspeito de estar comprometido.
- Confiar em pessoas que oferecem recuperação por mensagens.
- Não verificar administradores, parceiros e aplicativos conectados.
- Esquecer campanhas publicitárias e formas de pagamento.
- Esconder o incidente enquanto os clientes recebem mensagens fraudulentas.
- Fazer acusações públicas sem provas.
- Adiar a avaliação de uma possível violação de dados.
- Considerar o incidente encerrado assim que o acesso é recuperado.
A prioridade não é voltar a publicar o mais rapidamente possível. Primeiro, é necessário confirmar que o acesso está realmente sob controle e que nenhum canal permanece disponível ao invasor.
Como prevenir uma nova invasão
Depois da emergência, a empresa deve identificar a causa do incidente. A invasão pode ter resultado de phishing, reutilização de senhas, dispositivo desprotegido, acesso mantido por um ex-colaborador ou aplicativo externo não verificado.
As medidas preventivas podem incluir:
- Senhas exclusivas armazenadas em um gerenciador empresarial.
- Autenticação multifator para todos os administradores.
- Menos usuários com controle administrativo completo.
- Revisões periódicas de funções, parceiros e aplicativos.
- Contas separadas para atividades diárias e administração.
- Treinamento sobre phishing e solicitações fraudulentas.
- Procedimentos imediatos para a saída de funcionários e fornecedores.
- Inventário das contas sociais e de seus responsáveis.
- Armazenamento protegido dos códigos de recuperação.
- Plano de resposta e comunicação para incidentes.
A segurança das redes sociais não envolve apenas quem publica os conteúdos. Ela inclui email, dispositivos, contas publicitárias, parceiros externos, procedimentos de recuperação e organização interna.
O papel da Azienda Digitale
Nesse cenário, a Azienda Digitale pode apoiar PMEs, profissionais e organizações no gerenciamento de contas sociais comprometidas e na prevenção de novos incidentes. Uma resposta eficaz deve considerar acessos, dispositivos, email, plataformas publicitárias, aplicativos conectados e comunicação com o público.
O suporte pode incluir recuperação das contas, revisão das configurações, verificação dos administradores, autenticação multifator, análise das integrações e criação de procedimentos internos.
Agir corretamente durante as primeiras 24 horas reduz o risco de fraudes, limita os danos à reputação e preserva as informações necessárias para compreender o incidente. A rapidez é importante, mas precisa ser acompanhada por coordenação, documentação e verificações completas.
Perguntas e Respostas
Qual é a primeira coisa a fazer quando uma conta empresarial é invadida?
É necessário documentar rapidamente as atividades suspeitas, proteger o email conectado e alterar a senha utilizando um dispositivo confiável. Depois disso, devem ser encerradas as sessões desconhecidas e verificados os administradores e aplicativos.
As publicações feitas pelo invasor devem ser apagadas imediatamente?
Elas devem ser removidas rapidamente, mas primeiro é recomendável capturar as telas e conservar as provas essenciais. Essas informações podem ajudar na recuperação, na contestação de cobranças e na investigação.
Alterar a senha da rede social é suficiente?
Não. Também é necessário verificar o email, as sessões ativas, os administradores, os aplicativos conectados, os métodos de recuperação e as outras contas que utilizavam a mesma senha.
Quando clientes e seguidores devem ser informados?
Eles devem ser informados quando conteúdos fraudulentos, mensagens ou pedidos de pagamento foram divulgados. A comunicação deve explicar o que deve ser ignorado e qual canal oficial utilizar.
A invasão de uma conta social é sempre uma violação de dados pessoais?
Não automaticamente. Ela pode se tornar uma violação quando uma pessoa não autorizada acessa mensagens, contatos, documentos ou outras informações relacionadas a indivíduos identificáveis.
Por quanto tempo a conta deve ser monitorada depois da recuperação?
O monitoramento deve ser especialmente intenso nas primeiras 24 horas e continuar nos dias seguintes. Novos acessos, alterações de funções, anúncios, mensagens e tentativas de recuperação precisam ser verificados.
Uma conta empresarial nas redes sociais foi invadida ou você deseja preparar um procedimento para responder rapidamente?
Azienda Digitale
pode ajudar a recuperar o controle, proteger os acessos e organizar uma resposta eficaz durante as primeiras horas.