



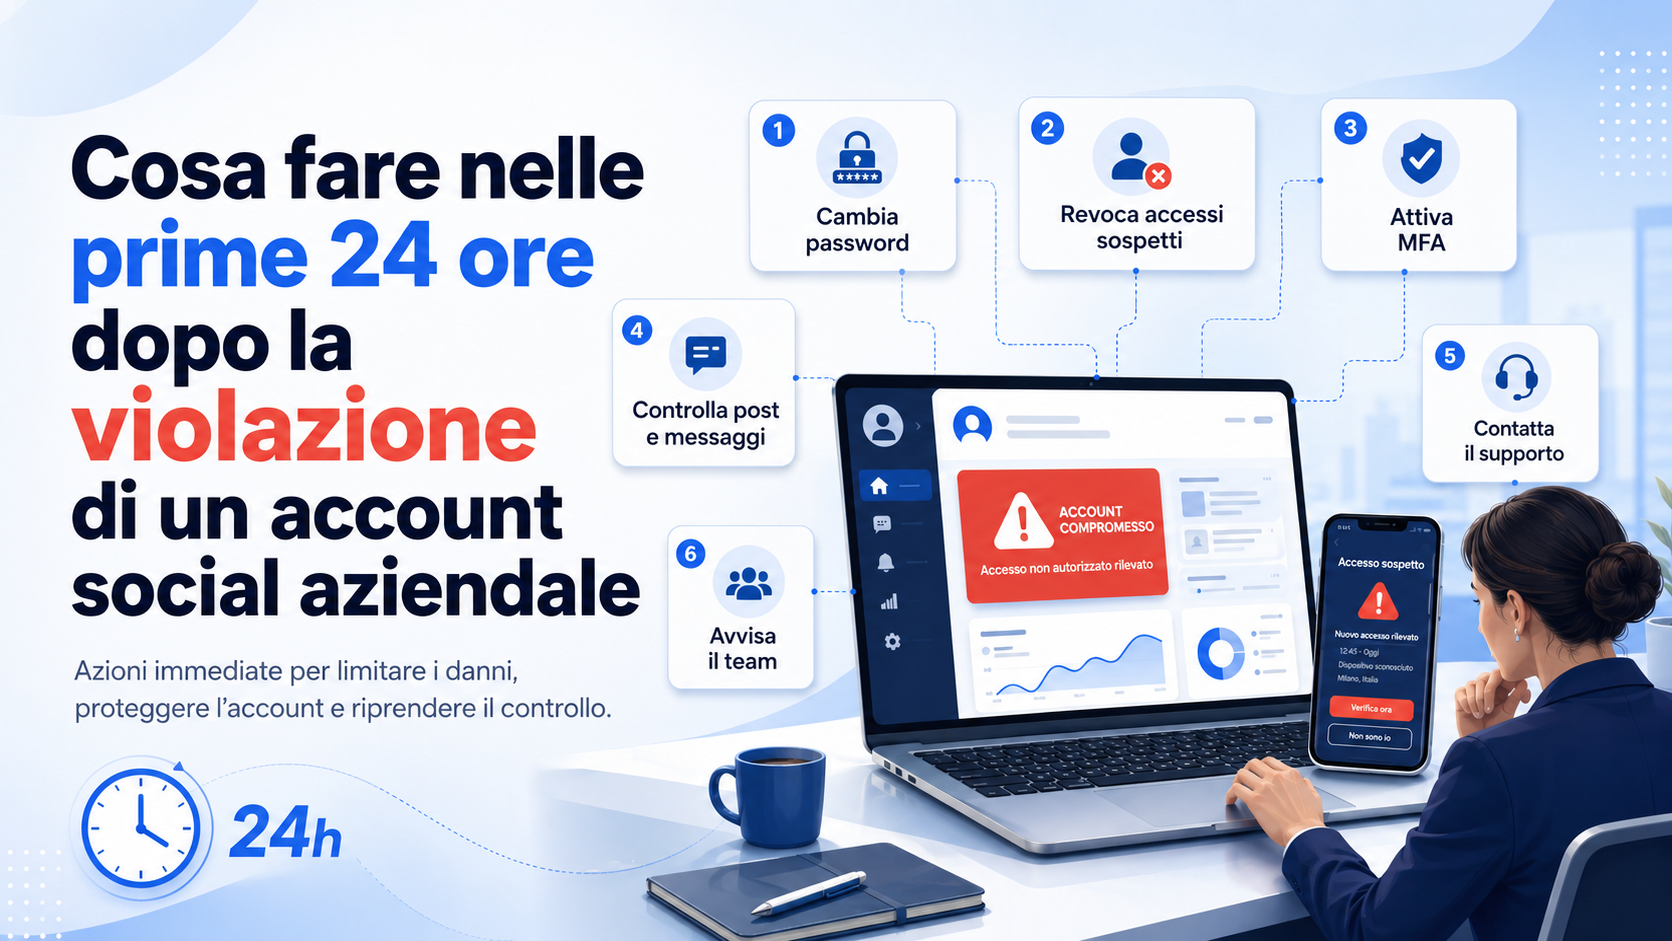
La violazione di un account social aziendale può trasformarsi rapidamente in un problema di sicurezza, reputazione e continuità operativa. Un accesso non autorizzato può consentire a un soggetto esterno di pubblicare contenuti fraudolenti, modificare le informazioni della pagina, contattare clienti, utilizzare il budget pubblicitario o rimuovere gli amministratori legittimi.
Le prime 24 ore sono particolarmente importanti perché le azioni eseguite in questa fase possono limitare la diffusione dei contenuti, impedire ulteriori accessi e facilitare il recupero dell’account. È necessario intervenire rapidamente, ma senza agire in modo disordinato. Cancellare tutto immediatamente, utilizzare collegamenti ricevuti via email o modificare le impostazioni senza conservare le prove può rendere più difficile comprendere che cosa è accaduto.
La gestione deve seguire un ordine preciso: verificare l’incidente, proteggere gli account collegati, recuperare il controllo, interrompere le attività dell’aggressore, documentare le modifiche e comunicare correttamente con clienti e collaboratori.
Come capire se un account social è stato violato
Non sempre la violazione comporta la perdita immediata dell’accesso. In alcuni casi l’utente continua a entrare normalmente, mentre una persona non autorizzata utilizza una sessione ancora attiva, un’applicazione collegata o un altro profilo amministrativo.
Tra i segnali più comuni troviamo:
- Pubblicazioni, storie, commenti o messaggi non creati dall’azienda.
- Modifiche al nome, alla descrizione, all’immagine o ai recapiti del profilo.
- Nuovi amministratori, partner o utenti con privilegi elevati.
- Rimozione o riduzione dei permessi degli amministratori legittimi.
- Email relative a cambi di password o recapiti non richiesti.
- Accessi provenienti da dispositivi o località sconosciute.
- Campagne pubblicitarie, inserzioni o addebiti non autorizzati.
- Messaggi inviati ai clienti con richieste di pagamento o collegamenti sospetti.
- Applicazioni esterne collegate senza autorizzazione.
- Impossibilità improvvisa di accedere all’account.
Anche un solo segnale deve essere verificato. È preferibile trattare inizialmente l’evento come una possibile compromissione e ridimensionarlo dopo i controlli, piuttosto che ignorare un’attività anomala che potrebbe continuare.
Nei primi 15 minuti: limitare le azioni e conservare le prove
La prima reazione può essere quella di cancellare immediatamente ogni contenuto sospetto. Prima di intervenire, però, è utile conservare una documentazione minima dell’accaduto. Le prove possono essere necessarie per il supporto della piattaforma, per verifiche interne, per contestare addebiti e per eventuali comunicazioni alle autorità.
È consigliabile acquisire schermate che mostrino:
- Contenuti e messaggi pubblicati senza autorizzazione.
- Data e ora in cui l’attività è stata rilevata.
- Email e notifiche di sicurezza ricevute.
- Nuovi utenti, amministratori o applicazioni collegate.
- Modifiche al profilo e alle informazioni aziendali.
- Campagne pubblicitarie e movimenti economici sospetti.
- Dispositivi e sessioni di accesso non riconosciuti.
Le schermate devono essere conservate in una cartella protetta, indicando chi le ha raccolte e quando. Non è necessario prolungare l’esposizione dei contenuti fraudolenti: dopo aver conservato le informazioni essenziali, si può procedere rapidamente alla loro rimozione.
Nominare un referente per la gestione dell’incidente
Quando più persone amministrano lo stesso account, interventi contemporanei e non coordinati possono creare confusione. Un dipendente modifica la password, un altro elimina i contenuti e un terzo contatta il supporto fornendo informazioni differenti.
È utile nominare immediatamente un referente che coordini le attività e registri le decisioni. Il referente non deve necessariamente eseguire ogni operazione, ma deve sapere chi sta controllando gli accessi, chi sta verificando le campagne pubblicitarie e chi sta preparando le comunicazioni.
Per un incidente più complesso possono essere coinvolti:
- Responsabile interno o titolare dell’attività.
- Fornitore IT o referente per la sicurezza.
- Responsabile della comunicazione e dei social media.
- Consulente privacy o responsabile della protezione dei dati.
- Amministrazione, quando sono presenti inserzioni o addebiti.
- Consulente legale o assicurazione cyber, quando necessari.
Proteggere prima l’email collegata all’account
La casella email associata al social è spesso utilizzata per reimpostare la password, confermare le modifiche e recuperare l’accesso. Se anche l’email è compromessa, cambiare soltanto la password del social potrebbe non essere sufficiente.
È quindi necessario verificare immediatamente la sicurezza della casella:
- Cambiare la password utilizzando un dispositivo affidabile.
- Controllare dispositivi, sessioni e accessi recenti.
- Rimuovere recapiti di recupero non riconosciuti.
- Verificare la presenza di inoltri automatici o regole sospette.
- Controllare le applicazioni autorizzate ad accedere alla posta.
- Attivare l’autenticazione a più fattori.
- Conservare nuovi codici di recupero in un luogo protetto.
La password dell’email deve essere diversa da quella utilizzata per il social e da tutte le altre credenziali aziendali.
Entro la prima ora: cambiare la password da un dispositivo sicuro
Se l’azienda riesce ancora ad accedere all’account, la password deve essere modificata rapidamente. L’operazione deve essere eseguita da un computer o smartphone affidabile, aggiornato e non sospettato di contenere software dannoso.
La nuova password deve essere lunga, unica e non collegata a informazioni facilmente individuabili. Non bisogna limitarsi ad aggiungere un numero o modificare una parte della vecchia password.
Quando la stessa credenziale è stata utilizzata su altri servizi, deve essere sostituita anche su quegli account. La modifica dovrebbe partire da email, piattaforme pubblicitarie, strumenti di gestione dei social, servizi cloud e account amministrativi.
Se l’accesso non è più disponibile, bisogna utilizzare esclusivamente il percorso ufficiale di recupero offerto dalla piattaforma. Collegamenti inviati tramite messaggi privati, commenti o email non verificate potrebbero condurre a ulteriori tentativi di phishing.
Chiudere tutte le sessioni e rimuovere i dispositivi sconosciuti
Cambiare la password può non chiudere automaticamente ogni sessione già attiva. Dopo la modifica è necessario controllare la sezione dedicata agli accessi, ai dispositivi collegati o alle sessioni attive.
È opportuno disconnettere tutte le sessioni non riconosciute e, quando possibile, effettuare una disconnessione generale da ogni dispositivo. Gli amministratori legittimi potranno accedere nuovamente utilizzando le nuove credenziali.
Durante il controllo bisogna annotare eventuali località, orari e dispositivi sospetti. Queste informazioni possono aiutare a ricostruire l’incidente, ma una località insolita non identifica necessariamente l’autore perché può dipendere da VPN, reti mobili o servizi intermedi.
Controllare amministratori, ruoli e partner aziendali
Negli account aziendali, il controllo non dipende sempre da una sola password. Pagine, profili professionali e piattaforme pubblicitarie possono essere gestiti da più utenti, agenzie, partner o account amministrativi.
È necessario verificare:
- Amministratori e utenti con controllo completo.
- Ruoli assegnati a dipendenti e collaboratori.
- Partner commerciali e agenzie collegate.
- Account pubblicitari associati.
- Metodi di pagamento e autorizzazioni economiche.
- Pagine, profili e risorse aggiunti recentemente.
Gli utenti sconosciuti devono essere rimossi, mentre i permessi delle persone autorizzate devono essere controllati. Prima di eliminare un account è utile conservarne nome, identificativo e livello di accesso tra le prove dell’incidente.
Anche gli accessi di ex dipendenti, consulenti e agenzie non più incaricate devono essere revocati, indipendentemente dal fatto che abbiano partecipato o meno all’incidente.
Revocare applicazioni e integrazioni sospette
Molti account social sono collegati a strumenti per programmazione dei post, analisi, gestione dei messaggi, pubblicità, automazione e creazione dei contenuti. Un’applicazione compromessa o autorizzata per errore può continuare ad agire anche dopo il cambio della password.
Bisogna controllare tutte le applicazioni e i servizi collegati, revocando quelli sconosciuti, non più utilizzati o non strettamente necessari. È importante verificare anche le estensioni del browser e gli strumenti installati sui dispositivi degli amministratori.
Le integrazioni legittime possono essere ricollegate successivamente. Durante l’emergenza è preferibile ridurre temporaneamente il numero di sistemi autorizzati e ripristinarli soltanto dopo averne verificato la sicurezza.
Attivare o riconfigurare l’autenticazione a più fattori
Dopo aver recuperato il controllo, l’autenticazione a più fattori deve essere attivata su tutti gli account amministrativi. Se era già presente, bisogna verificare che l’aggressore non abbia registrato un proprio dispositivo o modificato i metodi di recupero.
È necessario controllare:
- Applicazioni di autenticazione registrate.
- Numeri telefonici associati.
- Chiavi di sicurezza fisiche.
- Passkey e dispositivi autorizzati.
- Codici di recupero ancora validi.
- Email e recapiti utilizzati per il ripristino.
Quando possibile, per gli amministratori principali è preferibile utilizzare metodi resistenti al phishing, come passkey o chiavi di sicurezza, conservando anche una modalità di recupero protetta.
Bloccare campagne pubblicitarie e controllare gli addebiti
Una violazione può essere utilizzata per creare inserzioni fraudolente, promuovere pagine esterne o spendere il budget associato all’account. Il controllo economico deve quindi essere eseguito nelle prime ore.
L’azienda dovrebbe:
- Mettere in pausa le campagne non riconosciute.
- Controllare modifiche a pubblico, budget e destinazioni.
- Verificare nuovi account pubblicitari o utenti autorizzati.
- Esaminare carte, conti e metodi di pagamento collegati.
- Conservare schermate di campagne e addebiti sospetti.
- Contattare la piattaforma e l’istituto di pagamento quando necessario.
Non è consigliabile rimuovere ogni metodo di pagamento senza prima verificare le conseguenze sugli account legittimi e conservare le prove. Nei casi dubbi è opportuno coinvolgere immediatamente l’amministrazione.
Verificare post, messaggi, commenti e informazioni del profilo
Dopo aver bloccato gli accessi non autorizzati, bisogna analizzare ciò che è stato modificato. L’aggressore potrebbe aver pubblicato contenuti, risposto ai clienti, inviato messaggi privati o cambiato indirizzi, numeri di telefono e collegamenti presenti nella biografia.
Il controllo deve includere:
- Post, storie, video e contenuti programmati.
- Messaggi privati inviati e ricevuti.
- Commenti e risposte pubblicate.
- Collegamenti presenti nella biografia o nelle informazioni.
- Numero telefonico, email e indirizzo aziendale.
- Messaggi automatici e risposte predefinite.
- Cataloghi, prodotti e collegamenti allo shop.
- File e allegati condivisi durante la compromissione.
I contenuti fraudolenti devono essere rimossi dopo averne conservato le prove. Nei messaggi privati è importante individuare le persone che potrebbero aver ricevuto collegamenti, richieste di pagamento o istruzioni false.
Entro le prime quattro ore: informare il personale
Dipendenti e collaboratori devono essere informati rapidamente, soprattutto se potrebbero ricevere messaggi provenienti dall’account compromesso. La comunicazione interna deve essere chiara e limitata alle informazioni confermate.
Il personale dovrebbe sapere:
- Quale account è stato coinvolto.
- Quali attività sospette sono state rilevate.
- Quali messaggi e collegamenti non devono essere aperti.
- A chi segnalare ulteriori anomalie.
- Se è necessario cambiare password o controllare altri account.
- Chi è autorizzato a comunicare pubblicamente sull’incidente.
È importante evitare che ogni dipendente pubblichi spiegazioni personali. Una comunicazione non coordinata può generare versioni differenti e aumentare la confusione.
Comunicare con clienti e follower senza creare allarmismo
Quando dall’account sono stati pubblicati contenuti fraudolenti o inviati messaggi, può essere necessario informare rapidamente il pubblico. Nascondere l’incidente mentre i clienti continuano a ricevere richieste false può aumentare il danno.
La comunicazione dovrebbe indicare:
- Quale account è stato coinvolto.
- Il periodo approssimativo dell’attività non autorizzata.
- Quali messaggi o contenuti devono essere ignorati.
- Che l’azienda non richiede password o pagamenti tramite messaggi social.
- Quale canale ufficiale utilizzare per chiedere informazioni.
- Quali azioni dovrebbe compiere chi ha aperto un collegamento sospetto.
Non bisogna attribuire pubblicamente l’attacco a una persona o organizzazione senza prove. È preferibile descrivere i fatti confermati e aggiornare la comunicazione quando diventano disponibili nuove informazioni.
Valutare se sono stati esposti dati personali
La violazione di un account social non costituisce automaticamente una violazione di dati personali, ma può diventarlo quando un soggetto non autorizzato accede a messaggi, nominativi, recapiti, ordini, richieste di assistenza o altre informazioni riferite a persone identificabili.
L’azienda deve valutare:
- Quali dati erano accessibili attraverso l’account.
- Se l’aggressore ha visualizzato, copiato o modificato i messaggi.
- Quante persone potrebbero essere coinvolte.
- Se erano presenti informazioni sensibili o finanziarie.
- Se i dati possono essere utilizzati per frodi o phishing.
- Quali misure sono state adottate per limitare le conseguenze.
La valutazione non dovrebbe essere rimandata fino alla completa conclusione delle indagini. Le informazioni disponibili possono essere aggiornate progressivamente, mentre le scadenze previste dalla normativa iniziano dal momento in cui l’organizzazione acquisisce consapevolezza della possibile violazione.
Data breach e termine delle 72 ore
Se l’incidente comporta una violazione di dati personali, il titolare del trattamento deve documentare l’evento e valutarne il rischio per i diritti e le libertà delle persone. Quando la violazione presenta un rischio, può essere necessaria la notifica al Garante senza ingiustificato ritardo e, ove possibile, entro 72 ore dalla conoscenza dell’incidente.
Quando il rischio per gli interessati è elevato, può essere necessaria anche una comunicazione diretta alle persone coinvolte. La valutazione dipende dalla natura dei dati, dal numero di persone, dalle possibili conseguenze e dalle misure adottate.
Il termine delle 72 ore non significa che l’azienda possa attendere tre giorni prima di iniziare l’analisi. La raccolta delle informazioni, il coinvolgimento del referente privacy e la documentazione devono cominciare nelle prime ore.
Controllare gli altri account aziendali
La compromissione potrebbe non essere limitata a un solo social. Se l’aggressore ha ottenuto una password riutilizzata, controllato l’email o compromesso il dispositivo di un amministratore, potrebbe accedere anche ad altri servizi.
È necessario verificare:
- Altri profili social aziendali.
- Caselle email e servizi cloud.
- Gestori dei social e strumenti di programmazione.
- Account pubblicitari e piattaforme di pagamento.
- Sito web, hosting e pannello del dominio.
- CRM, e-commerce e sistemi di assistenza.
- Account personali degli amministratori utilizzati per gestire le pagine.
Le password riutilizzate devono essere sostituite con credenziali uniche. È inoltre opportuno controllare sessioni attive, recapiti di recupero e applicazioni autorizzate su tutti i servizi principali.
Verificare i dispositivi utilizzati dagli amministratori
Il cambio della password non risolve il problema se il computer o lo smartphone utilizzato per amministrare l’account contiene malware, estensioni dannose o software di accesso remoto non autorizzato.
I dispositivi coinvolti devono essere controllati verificando:
- Aggiornamenti del sistema operativo e del browser.
- Programmi ed estensioni installati recentemente.
- Software di controllo remoto non riconosciuto.
- Rilevamenti dell’antivirus o della protezione aziendale.
- Download e allegati aperti prima dell’incidente.
- Eventuali richieste di accesso o pagine di login sospette.
Quando esiste un sospetto concreto, il dispositivo dovrebbe essere scollegato dalle attività amministrative e verificato da personale competente. Le nuove credenziali non devono essere inserite su un dispositivo che potrebbe essere ancora compromesso.
Entro le prime otto ore: aprire una richiesta ufficiale alla piattaforma
Anche quando l’accesso è stato recuperato, è opportuno segnalare l’incidente attraverso il centro assistenza ufficiale della piattaforma, soprattutto se sono stati modificati ruoli, proprietà, campagne pubblicitarie o metodi di pagamento.
La richiesta dovrebbe contenere:
- Nome e collegamento dell’account coinvolto.
- Data e ora approssimative della compromissione.
- Descrizione delle modifiche non autorizzate.
- Prove della titolarità o della gestione aziendale.
- Schermate e notifiche rilevanti.
- Indicazione degli utenti e dei ruoli rimossi o aggiunti.
- Informazioni su campagne e addebiti sospetti.
Bisogna diffidare di profili che promettono il recupero dell’account dietro pagamento o chiedono credenziali tramite messaggi privati. L’assistenza deve essere richiesta attraverso i canali ufficiali della piattaforma.
Registrare ogni attività eseguita
Durante l’incidente è utile mantenere un registro cronologico. Anche un semplice documento condiviso può aiutare a evitare operazioni duplicate e ricostruire le decisioni.
Per ogni azione è opportuno indicare:
- Data e ora.
- Persona che ha eseguito l’operazione.
- Account o sistema interessato.
- Modifica effettuata.
- Risultato ottenuto.
- Eventuali prove conservate.
- Attività ancora da completare.
Il registro sarà utile per il rapporto finale, per l’eventuale valutazione privacy e per migliorare le procedure aziendali.
Dalle otto alle ventiquattro ore: monitorare nuovi tentativi
Il recupero dell’account non conclude necessariamente l’incidente. L’aggressore potrebbe tentare nuovamente l’accesso, utilizzare un’altra integrazione o contattare clienti attraverso account falsi.
Nelle ore successive è necessario monitorare:
- Nuove notifiche di accesso e reimpostazione della password.
- Richieste di aggiunta di amministratori o partner.
- Modifiche a email e recapiti di recupero.
- Nuove campagne pubblicitarie.
- Messaggi inviati e contenuti programmati.
- Segnalazioni ricevute da clienti e dipendenti.
- Profili falsi che imitano l’identità dell’azienda.
Il monitoraggio dovrebbe proseguire anche nei giorni successivi, con particolare attenzione agli account collegati e alle persone che hanno ricevuto messaggi durante la compromissione.
Checklist delle prime 24 ore
Entro la fine della prima giornata, l’azienda dovrebbe aver completato o almeno avviato le seguenti attività:
- Conservato schermate e prove dell’attività non autorizzata.
- Nominato un referente per la gestione dell’incidente.
- Protetto la casella email collegata.
- Cambiato le password da un dispositivo sicuro.
- Disconnesso sessioni e dispositivi sconosciuti.
- Rimosso amministratori e partner non autorizzati.
- Revocato applicazioni e integrazioni sospette.
- Attivato o riconfigurato l’autenticazione a più fattori.
- Controllato campagne, metodi di pagamento e addebiti.
- Rimosso i contenuti fraudolenti dopo averli documentati.
- Informato dipendenti, collaboratori e clienti quando necessario.
- Verificato l’eventuale esposizione di dati personali.
- Controllato gli altri account e i dispositivi amministrativi.
- Aperto una richiesta attraverso l’assistenza ufficiale.
- Avviato il monitoraggio e compilato il registro dell’incidente.
Gli errori più comuni da evitare
Durante un’emergenza, alcune azioni impulsive possono aumentare il danno o rallentare il recupero.
Tra gli errori più frequenti troviamo:
- Cancellare tutti i contenuti prima di conservare le prove.
- Cambiare soltanto la password del social senza proteggere l’email.
- Usare lo stesso dispositivo sospettato di essere compromesso.
- Fidarsi di sedicenti tecnici che contattano l’azienda tramite messaggi.
- Non controllare amministratori, partner e applicazioni collegate.
- Dimenticare campagne pubblicitarie e metodi di pagamento.
- Nascondere l’incidente mentre i clienti ricevono messaggi fraudolenti.
- Pubblicare accuse senza disporre di prove.
- Rimandare la valutazione dell’eventuale data breach.
- Considerare concluso l’incidente appena viene recuperato l’accesso.
La priorità non è tornare a pubblicare nel minor tempo possibile, ma assicurarsi che l’accesso sia realmente sotto controllo e che non rimangano canali utilizzabili dall’aggressore.
Come prevenire una nuova violazione
Dopo la fase di emergenza, l’azienda dovrebbe analizzare la causa dell’incidente. La compromissione potrebbe derivare da phishing, password riutilizzate, dispositivi non protetti, ex collaboratori ancora autorizzati o applicazioni esterne non controllate.
Le misure preventive possono comprendere:
- Utilizzo di password uniche conservate in un gestore aziendale.
- Autenticazione a più fattori per ogni amministratore.
- Riduzione del numero di utenti con controllo completo.
- Revisione periodica di ruoli, partner e applicazioni.
- Account separati per attività quotidiane e amministrazione.
- Formazione su phishing e richieste di accesso fraudolente.
- Procedure immediate per l’uscita di dipendenti e fornitori.
- Inventario degli account social e dei relativi responsabili.
- Conservazione protetta dei codici di recupero.
- Piano di comunicazione e risposta agli incidenti.
La sicurezza dei social non riguarda soltanto chi pubblica i contenuti. Coinvolge email, dispositivi, account pubblicitari, partner esterni, processi di recupero e organizzazione interna.
Il ruolo di Azienda Digitale
In questo scenario, Azienda Digitale può supportare PMI, professionisti e organizzazioni nella gestione degli account social compromessi e nella prevenzione di nuovi incidenti. Un intervento efficace deve considerare accessi, dispositivi, email, piattaforme pubblicitarie, applicazioni collegate e comunicazione verso il pubblico.
Il supporto può comprendere recupero degli account, verifica delle configurazioni, revisione degli amministratori, attivazione dell’autenticazione a più fattori, controllo delle integrazioni e definizione di procedure interne.
Agire correttamente nelle prime 24 ore permette di ridurre il rischio di frodi, contenere i danni reputazionali e raccogliere le informazioni necessarie per comprendere l’incidente. La rapidità è importante, ma deve essere accompagnata da coordinamento, documentazione e controlli completi.
Domande e Risposte
Qual è la prima cosa da fare quando un account social aziendale viene violato?
Bisogna documentare rapidamente le attività sospette, proteggere l’email collegata e cambiare la password da un dispositivo affidabile. Subito dopo è necessario chiudere le sessioni sconosciute e verificare amministratori e applicazioni.
Bisogna cancellare immediatamente i post pubblicati dall’aggressore?
Devono essere rimossi rapidamente, ma prima è opportuno acquisire schermate e conservare le informazioni essenziali. Le prove possono servire per il supporto della piattaforma, per contestare addebiti e per ricostruire l’incidente.
È sufficiente cambiare la password dell’account social?
No. Bisogna controllare anche l’email, le sessioni attive, gli amministratori, le applicazioni collegate, i metodi di recupero e gli altri account che utilizzavano la stessa password.
Quando bisogna informare clienti e follower?
È opportuno farlo quando dall’account sono stati pubblicati contenuti fraudolenti, inviati messaggi o richiesti pagamenti. La comunicazione deve indicare quali contenuti ignorare e quale canale ufficiale utilizzare.
La violazione di un account social è sempre un data breach?
Non automaticamente. Diventa una possibile violazione di dati personali quando un soggetto non autorizzato accede a messaggi, recapiti, documenti o altre informazioni riferite a persone identificabili.
Per quanto tempo bisogna monitorare l’account dopo il recupero?
Il controllo deve essere particolarmente intenso nelle prime 24 ore e proseguire nei giorni successivi. Bisogna verificare nuovi accessi, modifiche ai ruoli, campagne pubblicitarie, messaggi e tentativi di recupero.
Un account social aziendale è stato violato oppure vuoi preparare una procedura per affrontare rapidamente un incidente?
Azienda Digitale
può aiutarti a recuperare il controllo, proteggere gli accessi e organizzare una risposta efficace nelle prime ore.