


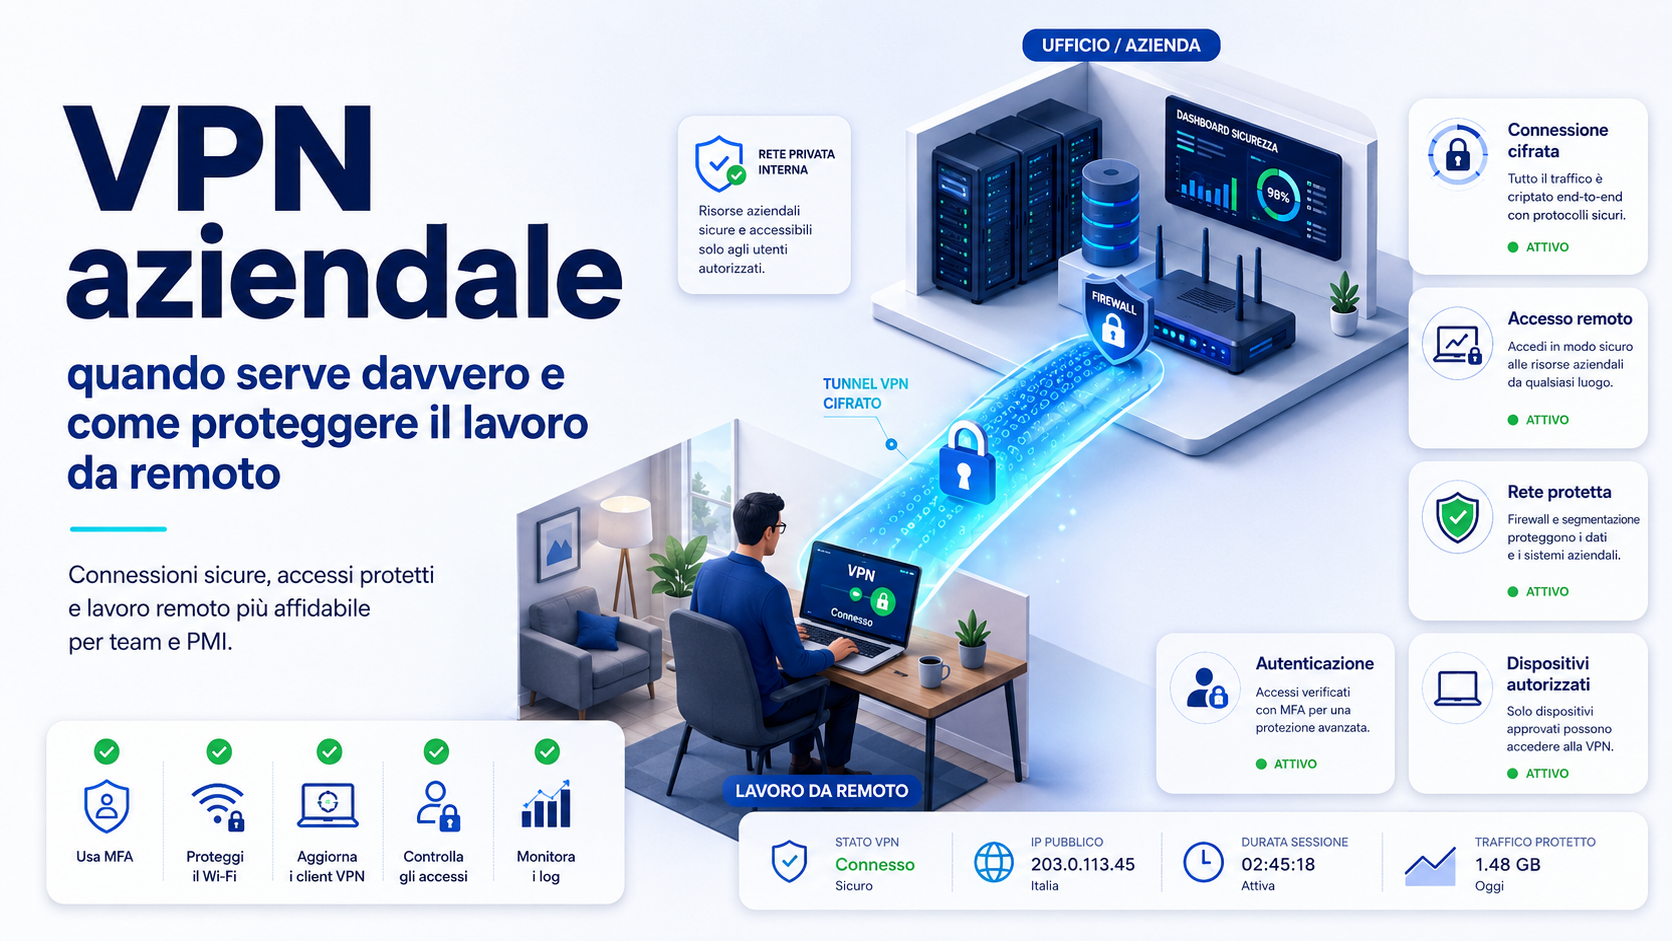
Uma VPN empresarial pode permitir que funcionários, colaboradores e técnicos autorizados acessem remotamente arquivos, softwares, servidores e outros recursos internos. Ela é especialmente útil quando parte do trabalho precisa ser realizada fora do escritório, mas nem todas as empresas precisam da mesma configuração e nem todos os aplicativos devem ser acessados por uma VPN.
Instalar uma VPN não torna automaticamente o trabalho remoto seguro. Quando as contas utilizam senhas fracas, os dispositivos não estão atualizados ou os usuários podem acessar toda a rede sem limitações, a conexão criptografada pode se transformar em uma porta de entrada para vários sistemas empresariais.
A VPN deve fazer parte de uma estratégia mais ampla, com autenticação multifator, dispositivos controlados, permissões coerentes com as funções, atualizações, monitoramento e procedimentos para revogar acessos. A pergunta correta não é apenas qual VPN comprar, mas quais recursos precisam ser acessados, por quem, com quais dispositivos e mediante quais controles.
O que é uma VPN empresarial
VPN significa Virtual Private Network, ou rede privada virtual. O sistema cria uma conexão protegida entre o dispositivo do usuário e um gateway administrado pela empresa ou pelo fornecedor responsável. Por meio desse canal, o tráfego autorizado pode alcançar recursos que normalmente não ficam expostos diretamente à Internet.
A VPN pode ser utilizada para consultar pastas compartilhadas, acessar softwares instalados na empresa, conectar-se a servidores internos, utilizar aplicativos não públicos e administrar sistemas técnicos. O tráfego que passa pelo túnel é criptografado, reduzindo o risco de leitura das informações durante a transmissão.
A proteção, porém, está relacionada à conexão entre os pontos configurados. Uma VPN não corrige automaticamente um computador infectado, não impede phishing, não protege uma senha reutilizada e não garante que todos os aplicativos internos estejam configurados corretamente.
Quando uma VPN é realmente necessária
Uma VPN é especialmente útil quando os usuários precisam acessar recursos presentes na rede empresarial que não devem ser publicados na Internet. A conexão permite manter esses sistemas protegidos pelo firewall, oferecendo acesso somente às pessoas autorizadas.
Ela pode ser necessária para:
- Acessar pastas compartilhadas e servidores de arquivos.
- Utilizar sistemas de gestão instalados em servidores empresariais.
- Conectar-se a bancos de dados e aplicativos internos.
- Administrar dispositivos e infraestruturas remotamente.
- Permitir a comunicação protegida entre várias unidades.
- Autorizar fornecedores a trabalhar em recursos específicos.
- Acessar impressoras, sistemas documentais e aplicativos não públicos.
- Proteger o tráfego profissional em redes externas.
A necessidade deve ser avaliada para cada processo. Um funcionário que utiliza apenas email e ferramentas em nuvem pode não precisar de acesso a toda a rede. Um técnico que administra servidores internos pode necessitar de uma VPN com permissões precisas.
Quando a VPN pode não ser necessária
Muitos aplicativos modernos funcionam diretamente na nuvem e já utilizam conexões criptografadas. Email, plataformas de colaboração, CRM online, sistemas web e arquivos documentais podem ser acessados pelo navegador com autenticação multifator e controles sobre a identidade.
Nessas situações, obrigar toda a equipe a se conectar à rede empresarial pode aumentar a complexidade sem oferecer uma vantagem proporcional. Pode ser mais eficiente proteger cada aplicativo com autenticação centralizada, verificação forte, restrições sobre dispositivos e permissões relacionadas à função.
A VPN pode não ser a principal solução quando:
- Todas as ferramentas são serviços em nuvem devidamente protegidos.
- O usuário não precisa acessar servidores presentes na empresa.
- É possível autorizar diretamente o aplicativo necessário.
- O trabalho é realizado em dispositivos pessoais não controlados.
- A empresa deseja liberar somente um serviço, e não a rede interna.
- A conexão da sede não consegue administrar todo o tráfego remoto.
Não utilizar uma VPN não significa abandonar a segurança. Significa adotar uma forma de acesso mais adequada aos aplicativos realmente utilizados.
VPN de acesso remoto e VPN entre unidades
As VPNs empresariais podem ser divididas em duas categorias principais. A primeira oferece acesso remoto aos usuários, enquanto a segunda conecta redes instaladas em locais diferentes.
A VPN de acesso remoto é utilizada por funcionários, colaboradores e técnicos. O usuário inicia um aplicativo ou acessa um portal, conclui a autenticação e recebe as permissões previstas para seu perfil.
A VPN site-to-site conecta duas ou mais redes empresariais. Pode permitir que sede, filial e depósito se comuniquem por conexões protegidas sem exigir que cada usuário inicie manualmente a VPN.
As duas configurações podem ser utilizadas em conjunto. Uma empresa com várias unidades pode manter conexões permanentes entre os escritórios e oferecer outra VPN aos profissionais que trabalham em casa.
A VPN não deve liberar acesso indiscriminado à rede
Um erro comum é considerar confiável todo usuário depois da conexão à VPN. Um funcionário, fornecedor ou conta comprometida pode então alcançar sistemas sem relação com o trabalho que precisa realizar.
O acesso deve seguir o princípio do menor privilégio. Cada pessoa precisa alcançar somente os recursos necessários para sua função.
Por exemplo:
- O setor administrativo acessa o sistema de gestão e as pastas contábeis.
- O setor comercial acessa o CRM e os documentos de vendas.
- Um técnico externo acessa somente o servidor objeto da manutenção.
- Um colaborador temporário utiliza apenas os recursos do projeto atribuído.
- Os administradores acessam as funções técnicas com contas separadas.
A segmentação limita as consequências de um erro ou do roubo de uma conta. A presença da VPN não deve eliminar os controles já aplicados aos aplicativos e pastas.
VPN e modelo Zero Trust
Uma VPN tradicional cria uma conexão entre o dispositivo remoto e a rede interna. O modelo Zero Trust parte do princípio de que nenhum usuário, equipamento ou conexão deve ser considerado automaticamente confiável.
Identidade, estado do dispositivo, tipo de aplicativo, nível de risco e contexto podem ser verificados antes da autorização. A pessoa recebe somente o acesso necessário, em vez de se tornar virtualmente presente em uma grande parte da rede.
VPN e Zero Trust não são necessariamente alternativas. A VPN pode continuar protegendo determinadas conexões, enquanto controles mais detalhados limitam o acesso aos aplicativos e verificam continuamente usuários e dispositivos.
Ativar sempre a autenticação multifator
A VPN recebe solicitações de acesso pela Internet e representa um alvo importante para quem tenta utilizar credenciais roubadas. Protegê-la somente com usuário e senha aumenta o risco de phishing e reutilização de credenciais.
A autenticação multifator exige uma segunda verificação, como aplicativo autenticador, passkey ou chave física. Mesmo que a senha seja descoberta, o acesso não pode ser concluído sem o elemento adicional.
A MFA deve ser obrigatória para:
- Todos os usuários da VPN.
- Administradores de rede e sistemas.
- Fornecedores e técnicos externos.
- Contas com acesso a informações confidenciais.
- Perfis utilizados para administrar o gateway.
Para os acessos mais delicados, são preferíveis métodos resistentes ao phishing e procedimentos seguros de recuperação.
Utilizar contas pessoais e não credenciais compartilhadas
Cada usuário deve se conectar com uma conta pessoal. Credenciais compartilhadas entre funcionários impedem identificar quem realizou uma operação e dificultam a revogação do acesso de uma única pessoa.
Contas individuais permitem aplicar permissões específicas, verificar os acessos, configurar autenticação multifator e suspender rapidamente o perfil quando a relação profissional muda.
As contas administrativas também devem ser separadas das utilizadas diariamente. Um técnico não deve navegar, ler emails e trabalhar normalmente com o mesmo perfil usado para administrar o gateway e os servidores.
Proteger e atualizar o gateway VPN
O gateway VPN pode ser acessado a partir do exterior e deve ser considerado um sistema crítico. Vulnerabilidades não corrigidas, firmwares antigos e configurações sem suporte podem permitir acessos não autorizados mesmo quando as senhas são fortes.
A empresa deve prever:
- Atualizações regulares de firmware e software.
- Instalação rápida de correções críticas.
- Substituição de equipamentos sem suporte.
- Backups protegidos das configurações.
- Acesso administrativo limitado a pessoas autorizadas.
- Desativação de funções e protocolos não utilizados.
- Monitoramento da disponibilidade e dos erros.
A interface administrativa não deve ficar livremente disponível para qualquer endereço da Internet. O gerenciamento deve ser limitado a redes, dispositivos e contas específicas quando possível.
Verificar os dispositivos antes de autorizar o acesso
Uma conexão criptografada proveniente de um computador comprometido pode levar atividades maliciosas diretamente aos sistemas empresariais. A segurança do equipamento remoto é tão importante quanto a do gateway.
Um computador autorizado deve estar:
- Atualizado com correções do sistema operacional.
- Protegido por antivírus ou solução de segurança empresarial.
- Criptografado para proteger os dados em caso de perda.
- Configurado com bloqueio automático e credenciais pessoais.
- Livre de programas não autorizados.
- Administrado conforme as regras da organização.
- Comunicado rapidamente em caso de perda ou furto.
Soluções mais estruturadas podem verificar a situação do equipamento antes de liberar o acesso, controlando atualizações e proteções ativas.
VPN e dispositivos pessoais
Permitir o acesso por computadores pessoais pode reduzir custos iniciais, mas aumenta as dificuldades de controle. A empresa pode não saber quais programas estão instalados, quem utiliza o equipamento, se os dados estão criptografados e se as atualizações são aplicadas.
Quando o BYOD é permitido, devem ser definidas regras sobre:
- Tipos de dispositivos aceitos.
- Requisitos mínimos de atualização e proteção.
- Dados que podem ser baixados localmente.
- Separação entre ambientes pessoal e empresarial.
- Procedimentos em caso de perda ou invasão.
- Controles que a empresa pode realizar.
- Remoção do acesso ao término da colaboração.
Para atividades sensíveis, pode ser preferível fornecer um dispositivo empresarial ou liberar somente um aplicativo, sem conectar o computador pessoal à rede interna.
Proteger o trabalho realizado em redes WiFi públicas
Hotéis, aeroportos, restaurantes e espaços compartilhados oferecem redes que não são controladas pela empresa. A VPN protege o tráfego enviado pelo túnel e pode reduzir os riscos associados a essas conexões.
Ela não elimina todos os perigos. Uma página de phishing continua sendo perigosa, assim como um anexo malicioso ou um dispositivo já comprometido.
Ao trabalhar fora do escritório, é recomendável:
- Confirmar o nome correto da rede antes da conexão.
- Evitar redes abertas quando houver uma alternativa confiável.
- Iniciar a VPN antes de acessar recursos empresariais.
- Não ignorar avisos de certificados e links suspeitos.
- Bloquear o dispositivo quando ele ficar sem supervisão.
- Utilizar uma conexão móvel empresarial quando possível.
Full tunnel e split tunnel
Uma VPN pode administrar o tráfego remoto de maneiras diferentes. No full tunnel, todo o tráfego do dispositivo passa pela infraestrutura empresarial. No split tunnel, somente o tráfego destinado aos recursos da empresa utiliza a VPN.
O full tunnel oferece maior controle centralizado e permite aplicar filtros empresariais. Exige mais capacidade da conexão da sede e pode aumentar a latência para usuários distantes.
O split tunnel reduz a carga sobre a rede empresarial e pode melhorar videoconferências e serviços em nuvem. Exige configurações precisas para evitar caminhos desprotegidos e erros de roteamento.
A escolha depende dos dados, aplicativos, capacidade da rede e controles presentes nos dispositivos. Não existe uma configuração adequada para todas as empresas.
Dimensionar a VPN para a quantidade real de usuários
Uma VPN bem configurada ainda pode ficar lenta quando o gateway, a conexão com a Internet ou o firewall não conseguem administrar todas as sessões simultâneas.
O dimensionamento deve considerar:
- Número máximo de usuários simultâneos.
- Aplicativos utilizados pelo túnel.
- Tamanho dos arquivos transferidos.
- Velocidade de upload da sede.
- Capacidade do gateway e do firewall.
- Necessidades de videoconferência e telefonia.
- Número de unidades e conexões permanentes.
- Crescimento previsto.
Os testes devem ser realizados nos horários de maior utilização, e não somente durante a instalação com poucos usuários.
Por que a VPN pode deixar a conexão mais lenta
O tráfego precisa ser criptografado, enviado ao gateway e depois encaminhado ao recurso solicitado. Esse caminho pode aumentar a latência e reduzir a velocidade, principalmente quando o gateway está distante ou sobrecarregado.
A lentidão pode ser causada por:
- Velocidade de upload insuficiente na empresa.
- Gateway subdimensionado.
- Muitos usuários simultâneos.
- Tráfego desnecessário enviado pelo túnel.
- Conexão doméstica lenta ou instável.
- Dispositivo remoto com baixo desempenho.
- Problemas de rede entre usuário e empresa.
- Configurações não otimizadas.
Antes de substituir o serviço, é necessário identificar onde está a limitação, realizando testes na sede, no dispositivo e pela VPN.
Acesso remoto aos computadores do escritório
Algumas empresas utilizam a VPN para permitir que o funcionário controle seu computador presente no escritório. Os aplicativos e dados permanecem na estação empresarial, enquanto o usuário opera o desktop remotamente.
Essa solução pode ser útil para programas que não podem ser instalados no notebook remoto ou para dados que não devem ser copiados fora da sede.
Os serviços de controle remoto não devem ser expostos diretamente à Internet. A VPN ou outro sistema protegido deve intermediar a conexão e aplicar autenticação multifator, permissões, registros e limitações.
Administrar acessos de fornecedores e técnicos
Fornecedores de software, técnicos de manutenção e consultores podem precisar acessar sistemas empresariais. Oferecer o mesmo acesso utilizado pelos funcionários ou uma conta administrativa compartilhada aumenta o risco.
Os acessos externos devem ser:
- Associados a uma pessoa ou empresa identificável.
- Limitados aos sistemas objeto da atividade.
- Ativos somente durante o período necessário.
- Protegidos por autenticação multifator.
- Registrados e monitorados.
- Desativados após a conclusão.
- Autorizados por um responsável interno.
Manutenções sensíveis podem utilizar uma estação intermediária controlada, evitando o acesso direto do fornecedor a vários segmentos da rede.
Registrar e monitorar os acessos
Os registros da VPN mostram quem se conectou, em quais horários, com qual dispositivo e se a tentativa foi concluída. Essas informações ajudam a identificar atividades anormais e investigar incidentes.
O monitoramento pode revelar:
- Muitas tentativas de autenticação com falha.
- Conexões provenientes de locais incomuns.
- Acessos fora dos horários esperados.
- Contas utilizadas simultaneamente em dispositivos diferentes.
- Conexões pertencentes a usuários inativos.
- Quantidades anormais de dados transferidos.
- Alterações em configurações administrativas.
Os registros devem ser protegidos e acessíveis somente às pessoas autorizadas. A empresa deve definir períodos de retenção e procedimentos para tratar os alertas.
Revogar rapidamente acessos desnecessários
Uma conta VPN pode permanecer ativa depois do término de uma colaboração, mudança de função ou substituição de fornecedor. Acessos esquecidos podem ser utilizados sem detecção imediata.
O procedimento de desligamento deve incluir:
- Desativação da conta VPN.
- Revogação de certificados, passkeys e dispositivos associados.
- Encerramento das sessões ativas.
- Remoção do usuário dos grupos autorizados.
- Devolução dos dispositivos empresariais.
- Verificação dos acessos recentes.
- Transferência de dados e responsabilidades.
Uma revisão periódica deve comparar os usuários autorizados com funcionários, colaboradores e fornecedores realmente ativos.
Criar uma política para o trabalho remoto
A tecnologia só é eficiente quando as pessoas conhecem as regras. Uma política de trabalho remoto deve indicar quais dispositivos podem ser utilizados, como realizar a conexão e quais informações podem ser armazenadas localmente.
A política pode definir:
- Usuários e funções autorizados.
- Dispositivos permitidos e requisitos mínimos.
- Obrigatoriedade da autenticação multifator.
- Proibição do compartilhamento de contas.
- Regras para redes públicas.
- Requisitos para salvar e imprimir documentos.
- Procedimentos para dispositivos perdidos.
- Contatos de suporte e comunicação de incidentes.
- Verificações e atualizações necessárias.
- Revogação dos acessos ao término do vínculo.
A política deve ser acompanhada por treinamento. Os usuários precisam reconhecer solicitações suspeitas, notificações MFA inesperadas e páginas que imitam o portal da VPN.
Preparar uma resposta para incidentes
A empresa precisa saber como agir quando identifica um acesso incomum, um equipamento é roubado ou um funcionário aprova por engano uma solicitação de autenticação.
O procedimento deve incluir:
- Suspensão imediata da conta envolvida.
- Revogação de sessões e dispositivos.
- Conservação de registros e notificações.
- Verificação dos recursos acessados.
- Análise do computador ou smartphone envolvido.
- Alteração das credenciais relacionadas.
- Participação dos responsáveis de TI, privacidade e gestão.
- Restauração do acesso somente depois dos controles.
Um procedimento documentado reduz o tempo de contenção e evita decisões improvisadas durante a emergência.
Como implementar uma VPN empresarial passo a passo
O projeto deve começar pela análise das atividades, e não pela compra imediata de um equipamento. Usuários, aplicativos e dados precisam ser identificados antes da instalação.
- Criar um inventário dos recursos que precisam de acesso remoto.
- Identificar funcionários, colaboradores e fornecedores autorizados.
- Definir as permissões necessárias para cada função.
- Avaliar a capacidade da Internet, firewall e gateway.
- Selecionar uma solução com suporte e gerenciamento.
- Configurar autenticação multifator e contas individuais.
- Limitar o acesso aos sistemas necessários.
- Preparar dispositivos, atualizações e proteções.
- Testar desempenho, desconexões e recuperação.
- Treinar usuários e iniciar um projeto-piloto.
- Monitorar registros, capacidade e erros.
- Revisar periodicamente permissões e configurações.
O projeto-piloto permite avaliar compatibilidade, velocidade e facilidade de uso antes da ampliação para toda a organização.
Checklist para uma VPN empresarial mais segura
Uma revisão periódica deve verificar:
- Gateway e softwares atualizados.
- Autenticação multifator ativa para todos.
- Contas individuais e administradores separados.
- Permissões limitadas aos recursos necessários.
- Dispositivos empresariais atualizados e protegidos.
- Contas de ex-funcionários e fornecedores desativadas.
- Registros disponíveis e monitorados.
- Backups protegidos das configurações.
- Capacidade suficiente para conexões simultâneas.
- Acessos externos limitados no tempo.
- Procedimentos de recuperação e resposta testados.
- Políticas e documentação atualizadas.
Vulnerabilidades críticas, contas suspeitas e dispositivos perdidos devem ser tratados imediatamente.
Erros comuns que devem ser evitados
Uma VPN configurada incorretamente pode criar uma falsa sensação de segurança. A conexão pode estar criptografada, enquanto contas e dispositivos continuam expondo a empresa.
Entre os erros mais frequentes estão:
- Proteger a VPN somente com senha.
- Permitir acesso a toda a rede para cada usuário.
- Compartilhar contas entre várias pessoas.
- Manter ativos acessos de ex-funcionários e fornecedores.
- Não atualizar gateways, firewalls e aplicativos.
- Expor sistemas de controle remoto diretamente à Internet.
- Autorizar dispositivos pessoais sem requisitos mínimos.
- Não monitorar conexões e tentativas com falha.
- Subdimensionar a conexão e os equipamentos.
- Enviar todo o tráfego pelo túnel sem avaliar a necessidade.
- Considerar confiável todo dispositivo conectado.
- Não preparar procedimentos para incidentes e perdas.
A segurança depende do equilíbrio entre tecnologia, identidades, dispositivos, permissões e monitoramento contínuo.
O papel da Azienda Digitale
Nesse cenário, a Azienda Digitale pode apoiar PMEs, profissionais e organizações na avaliação e configuração dos acessos remotos. A análise deve começar pelos aplicativos utilizados, pelos usuários envolvidos, pelos dados tratados e pela estrutura da rede empresarial.
O suporte pode incluir planejamento da VPN, configuração das contas, ativação da autenticação multifator, segmentação dos acessos, verificação dos dispositivos, monitoramento e preparação das regras para o trabalho remoto.
Uma VPN empresarial é realmente necessária quando permite acessar recursos internos que não devem ser expostos publicamente. Para permanecer eficiente, deve oferecer somente as permissões necessárias, verificar usuários e dispositivos e ser atualizada e monitorada continuamente.
Perguntas e Respostas
Uma VPN empresarial é necessária para trabalhar em casa?
Ela é necessária quando o funcionário precisa acessar servidores, pastas ou aplicativos presentes na rede interna. Quando o trabalho utiliza apenas serviços em nuvem protegidos, um acesso direto aos aplicativos pode ser mais adequado.
A VPN torna qualquer dispositivo seguro?
Não. A VPN protege o tráfego enviado pelo túnel, mas não remove malware, phishing, softwares antigos ou configurações inseguras presentes no dispositivo.
É necessário utilizar autenticação multifator?
Ela é fortemente recomendada para todos os acessos remotos e deve ser obrigatória para administradores, fornecedores e contas que acessam sistemas ou dados importantes.
Qual é a diferença entre full tunnel e split tunnel?
No full tunnel, todo o tráfego passa pela infraestrutura empresarial. No split tunnel, somente o tráfego destinado aos recursos da empresa utiliza a VPN. A escolha depende de segurança, desempenho e aplicativos.
Um fornecedor pode utilizar a mesma VPN dos funcionários?
A mesma infraestrutura pode ser utilizada, mas o fornecedor deve possuir uma conta individual, permissões limitadas, autenticação multifator e acesso ativo apenas pelo período necessário.
A VPN protege o usuário em uma rede WiFi pública?
Ela protege o tráfego enviado pelo túnel, mas não impede que o usuário abra páginas de phishing, baixe arquivos maliciosos ou utilize um dispositivo já comprometido.
Precisa proteger o trabalho remoto e permitir acesso seguro aos recursos da sua empresa?
Azienda Digitale
pode ajudar a desenvolver uma VPN confiável, configurar permissões e autenticação e proteger usuários e dispositivos fora do escritório.