


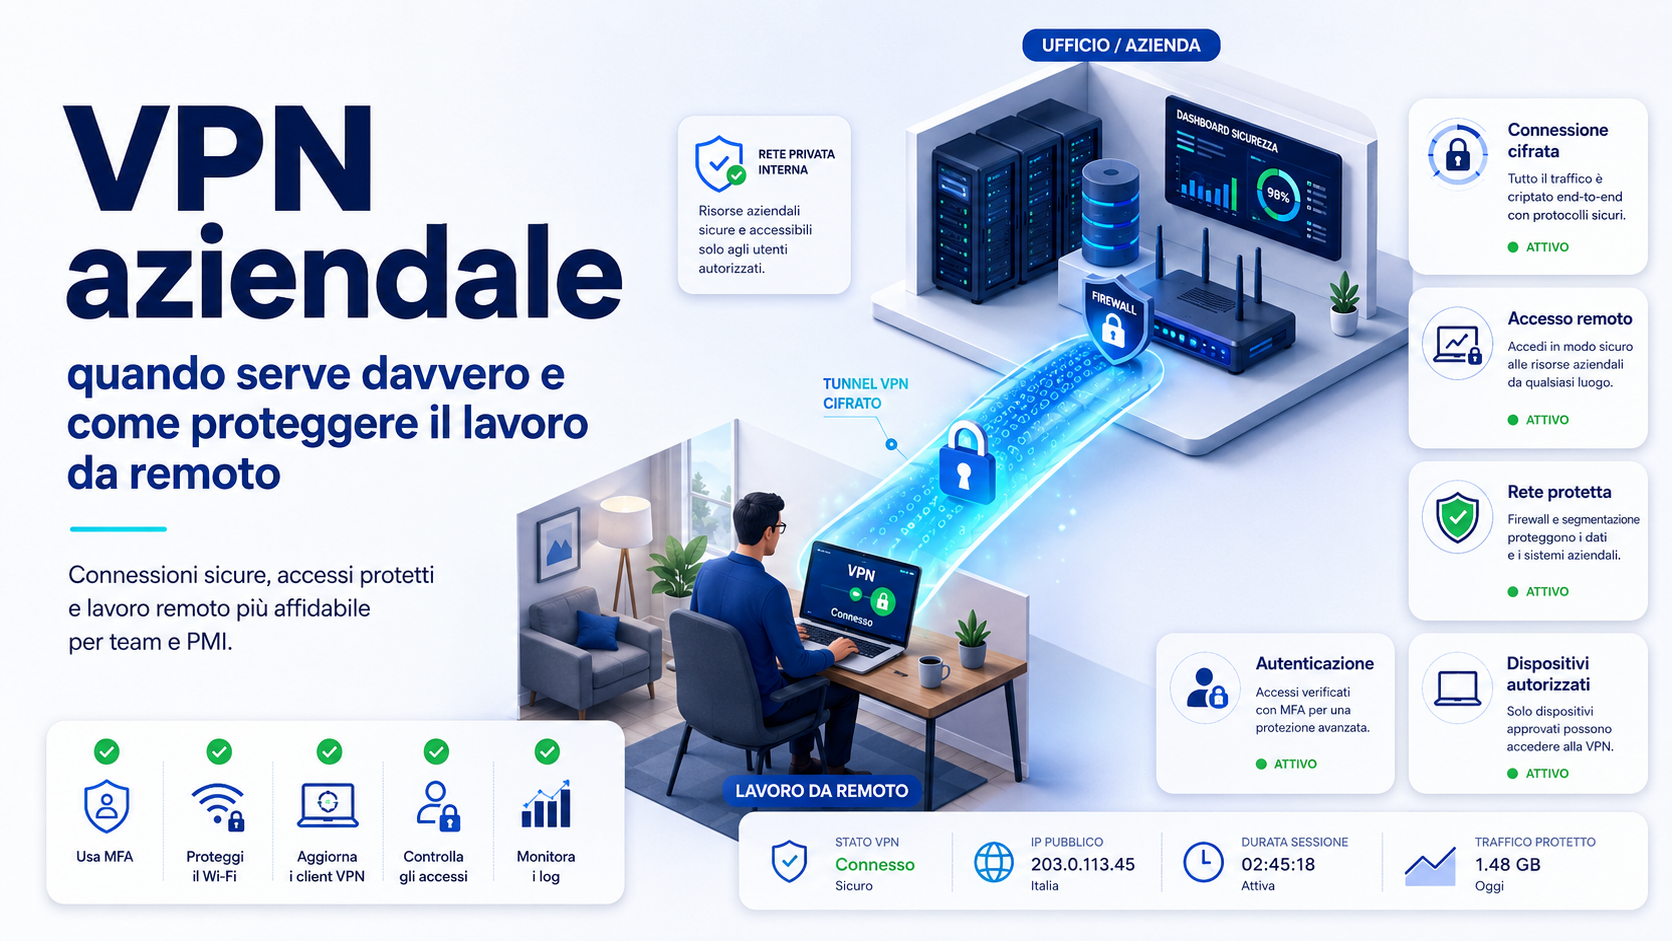
Una VPN aziendale può permettere a dipendenti, collaboratori e tecnici autorizzati di accedere da remoto a file, software, server e altre risorse interne. È particolarmente utile quando una parte del lavoro deve essere svolta fuori dall’ufficio, ma non tutte le imprese hanno bisogno della stessa configurazione e non tutte le applicazioni devono essere raggiunte attraverso un collegamento VPN.
Installare una VPN non significa rendere automaticamente sicuro il lavoro da remoto. Se gli account utilizzano password deboli, i dispositivi non sono aggiornati o gli utenti possono accedere a tutta la rete senza limitazioni, il collegamento cifrato può diventare una porta d’ingresso verso numerosi sistemi aziendali.
La VPN deve quindi essere inserita in una strategia più ampia che comprenda autenticazione a più fattori, dispositivi controllati, permessi coerenti con i ruoli, aggiornamenti, monitoraggio e procedure per la revoca degli accessi. La domanda corretta non è soltanto quale VPN acquistare, ma quali risorse devono essere raggiunte, da chi, con quali dispositivi e attraverso quali controlli.
Che cos’è una VPN aziendale
VPN significa Virtual Private Network, cioè rete privata virtuale. Il sistema crea un collegamento protetto tra il dispositivo dell’utente e un gateway gestito dall’azienda o dal fornitore incaricato. Attraverso questo collegamento, il traffico autorizzato può raggiungere risorse che normalmente non sono esposte direttamente su Internet.
La VPN può essere utilizzata per consultare cartelle condivise, accedere a software installati in sede, collegarsi a server interni, utilizzare applicazioni non disponibili pubblicamente o svolgere attività di assistenza tecnica. Il traffico che attraversa il tunnel viene cifrato, riducendo il rischio che le informazioni vengano lette durante il trasferimento.
La protezione riguarda però il collegamento tra i punti configurati. Una VPN non corregge automaticamente un computer infetto, non impedisce il phishing, non rende sicura una password riutilizzata e non garantisce che ogni applicazione interna sia configurata correttamente.
Quando una VPN serve davvero
Una VPN è particolarmente utile quando gli utenti devono raggiungere risorse che si trovano nella rete aziendale e che non devono essere pubblicate su Internet. Il collegamento consente di mantenere tali sistemi protetti dietro il firewall, permettendo l’accesso soltanto alle persone autorizzate.
Può servire, per esempio, per:
- Accedere a cartelle e file server presenti in ufficio.
- Utilizzare software gestionali installati su server aziendali.
- Collegarsi a database e applicazioni interne.
- Gestire dispositivi, infrastrutture e sistemi tecnici da remoto.
- Consentire a più sedi di comunicare attraverso un collegamento protetto.
- Permettere a fornitori autorizzati di intervenire su risorse specifiche.
- Raggiungere stampanti, sistemi documentali o applicazioni non pubbliche.
- Proteggere il traffico di lavoro su reti esterne non controllate.
La necessità deve essere valutata per ogni processo. Un dipendente che utilizza esclusivamente posta elettronica e applicazioni cloud potrebbe non aver bisogno di accedere all’intera rete aziendale. Un tecnico che gestisce server interni potrebbe invece richiedere un collegamento VPN con autorizzazioni precise.
Quando la VPN può non essere necessaria
Molte applicazioni moderne sono disponibili direttamente attraverso il cloud e utilizzano già collegamenti cifrati. Email, piattaforme di collaborazione, CRM online, gestionali web e sistemi documentali possono essere accessibili tramite browser, autenticazione a più fattori e controlli specifici sull’identità dell’utente.
In questi casi, obbligare tutto il personale a collegarsi alla rete aziendale può aggiungere complessità senza offrire un vantaggio proporzionato. Può essere più efficace proteggere ogni applicazione attraverso accesso centralizzato, autenticazione forte, restrizioni basate sul dispositivo e autorizzazioni legate al ruolo.
La VPN può non essere la soluzione principale quando:
- Tutti gli strumenti utilizzati sono servizi cloud adeguatamente protetti.
- L’utente non deve accedere a server o risorse presenti in sede.
- È possibile autorizzare direttamente la singola applicazione.
- Il lavoro viene svolto da dispositivi personali non controllati.
- L’azienda vuole limitare l’accesso a un solo servizio, senza aprire la rete interna.
- Le prestazioni della sede non permettono di gestire tutto il traffico remoto.
Non utilizzare una VPN non significa rinunciare alla sicurezza. Significa adottare un modello di accesso più adatto alle applicazioni effettivamente utilizzate.
VPN per accesso remoto e VPN tra sedi
Le VPN aziendali possono essere suddivise in due grandi categorie. La prima riguarda l’accesso remoto degli utenti, mentre la seconda collega stabilmente reti situate in sedi differenti.
La VPN per accesso remoto viene utilizzata da dipendenti, collaboratori e tecnici. L’utente avvia un’applicazione o accede a un portale, completa l’autenticazione e riceve le autorizzazioni previste dal proprio profilo.
La VPN site-to-site collega due o più reti aziendali. Può permettere, per esempio, alla sede principale, a una filiale e a un magazzino di comunicare attraverso collegamenti protetti, senza richiedere a ogni utente di avviare manualmente la connessione.
Le due configurazioni possono essere utilizzate insieme. Un’impresa con più sedi può avere collegamenti permanenti tra gli uffici e offrire una VPN separata al personale che lavora da casa o durante una trasferta.
La VPN non deve offrire accesso indiscriminato alla rete
Uno degli errori più comuni consiste nel considerare attendibile ogni utente dopo il collegamento alla VPN. In questo modo un dipendente, un fornitore o un account compromesso potrebbe raggiungere sistemi che non hanno alcuna relazione con il lavoro da svolgere.
L’accesso dovrebbe seguire il principio del minimo privilegio. Ogni persona deve poter raggiungere soltanto le risorse necessarie per il proprio ruolo.
Per esempio:
- Il reparto amministrativo può accedere al gestionale e alle cartelle contabili.
- Il reparto commerciale può raggiungere CRM e documenti relativi alle vendite.
- Un tecnico esterno può collegarsi soltanto al server oggetto dell’intervento.
- Un collaboratore temporaneo può utilizzare esclusivamente il progetto assegnato.
- Gli amministratori possono accedere alle funzioni tecniche tramite account separati.
La segmentazione limita le conseguenze di un errore o del furto di un account. La presenza della VPN non dovrebbe eliminare i controlli già applicati alle singole applicazioni e cartelle.
VPN e modello Zero Trust
Una VPN tradizionale tende a creare un collegamento tra il dispositivo remoto e la rete interna. Il modello Zero Trust parte invece dal principio che nessun utente, dispositivo o collegamento debba essere considerato automaticamente affidabile.
L’identità, lo stato del dispositivo, il tipo di applicazione, il livello di rischio e il contesto dell’accesso possono essere verificati prima di autorizzare ogni risorsa. La persona riceve quindi soltanto l’accesso necessario, invece di diventare virtualmente presente in una porzione molto ampia della rete.
VPN e Zero Trust non sono necessariamente alternativi. Una VPN può continuare a proteggere determinati collegamenti, mentre controlli più granulari limitano l’accesso alle applicazioni e verificano continuamente utenti e dispositivi.
Attivare sempre l’autenticazione a più fattori
La VPN è esposta alle richieste di accesso provenienti da Internet e rappresenta quindi un obiettivo importante per chi tenta di utilizzare credenziali rubate. Proteggerla soltanto con nome utente e password aumenta il rischio che un attacco di phishing o il riutilizzo di una password comprometta la rete aziendale.
L’autenticazione a più fattori richiede una seconda verifica, come un’applicazione di autenticazione, una passkey o una chiave di sicurezza. Anche se la password viene scoperta, l’accesso non può essere completato senza l’ulteriore elemento previsto.
L’MFA dovrebbe essere obbligatoria almeno per:
- Tutti gli utenti che utilizzano la VPN.
- Amministratori di rete e di sistema.
- Fornitori e tecnici esterni.
- Account con accesso a dati riservati.
- Profili utilizzati per gestire il gateway VPN.
Per gli accessi più delicati è preferibile adottare metodi resistenti al phishing e predisporre procedure di recupero sicure.
Utilizzare account personali e non credenziali condivise
Ogni utente dovrebbe accedere con un account personale. Le credenziali condivise tra più dipendenti impediscono di capire chi ha effettuato una connessione e rendono difficile revocare l’accesso a una sola persona.
Un account individuale permette di applicare permessi specifici, controllare gli accessi, configurare l’autenticazione a più fattori e sospendere rapidamente il profilo quando cambia il rapporto di lavoro.
Gli account amministrativi devono inoltre essere separati da quelli utilizzati per le attività quotidiane. Un tecnico non dovrebbe navigare, leggere email e svolgere il lavoro ordinario attraverso lo stesso profilo con cui amministra il gateway o i server aziendali.
Proteggere e aggiornare il gateway VPN
Il gateway VPN è direttamente raggiungibile dall’esterno e deve essere considerato un sistema critico. Vulnerabilità non corrette, firmware obsoleto e configurazioni non più supportate possono consentire accessi non autorizzati anche quando le password degli utenti sono robuste.
L’azienda dovrebbe prevedere:
- Aggiornamenti regolari del firmware e del software.
- Installazione rapida delle correzioni relative a vulnerabilità critiche.
- Sostituzione degli apparati che non ricevono più supporto.
- Backup protetti delle configurazioni.
- Accesso amministrativo limitato a personale autorizzato.
- Controllo delle funzioni e dei protocolli non utilizzati.
- Monitoraggio della disponibilità e degli errori del servizio.
L’interfaccia amministrativa non dovrebbe essere liberamente accessibile da qualsiasi indirizzo Internet. Quando possibile, la gestione deve essere limitata a reti, dispositivi e account specifici.
Controllare i dispositivi prima di autorizzare l’accesso
Un collegamento cifrato proveniente da un computer compromesso può trasportare l’attività dannosa direttamente verso i sistemi aziendali. Per questo motivo la sicurezza del dispositivo remoto è importante quanto quella del gateway.
Un computer autorizzato dovrebbe essere:
- Aggiornato con le correzioni del sistema operativo.
- Protetto da antivirus o soluzione di sicurezza aziendale.
- Cifrato per proteggere i dati in caso di perdita.
- Configurato con blocco automatico e credenziali personali.
- Privo di software non autorizzato.
- Gestito secondo le regole dell’organizzazione.
- Segnalato rapidamente in caso di furto o smarrimento.
Le soluzioni più strutturate possono verificare lo stato del dispositivo prima di consentire l’accesso, controllando aggiornamenti, protezioni attive e conformità alle impostazioni aziendali.
VPN e dispositivi personali
Consentire l’accesso da computer personali può ridurre i costi iniziali, ma aumenta le difficoltà di controllo. L’azienda potrebbe non sapere quali programmi sono installati, chi utilizza il dispositivo, se i dati sono cifrati e se gli aggiornamenti vengono applicati regolarmente.
Quando il BYOD è autorizzato, devono essere stabilite regole chiare su:
- Tipologie di dispositivi ammessi.
- Requisiti minimi di aggiornamento e protezione.
- Dati che possono essere scaricati localmente.
- Separazione tra ambiente personale e aziendale.
- Procedure in caso di perdita o compromissione.
- Controlli che l’azienda è autorizzata a eseguire.
- Rimozione dell’accesso al termine della collaborazione.
Per attività sensibili può essere preferibile fornire un dispositivo aziendale oppure consentire l’accesso soltanto a una singola applicazione, evitando di collegare il dispositivo personale all’intera rete interna.
Proteggere il lavoro svolto su reti WiFi pubbliche
Hotel, aeroporti, locali e spazi condivisi offrono spesso connessioni WiFi non controllate dall’azienda. La VPN protegge il traffico instradato nel tunnel e può ridurre i rischi legati all’utilizzo di queste reti.
Non elimina però tutti i problemi. Una pagina di phishing rimane pericolosa anche attraverso una VPN, così come un allegato dannoso o un dispositivo già compromesso.
Durante il lavoro fuori sede è opportuno:
- Verificare il nome corretto della rete prima di collegarsi.
- Evitare reti aperte quando è disponibile una connessione più affidabile.
- Avviare la VPN prima di accedere alle risorse aziendali.
- Non ignorare avvisi relativi a certificati o collegamenti sospetti.
- Bloccare il dispositivo quando viene lasciato incustodito.
- Utilizzare, quando possibile, una connessione mobile aziendale.
Full tunnel e split tunnel
Una VPN può gestire il traffico remoto in modi differenti. Nel modello full tunnel, tutto il traffico del dispositivo passa attraverso l’infrastruttura aziendale. Nel modello split tunnel, soltanto il traffico diretto verso le risorse dell’impresa utilizza la VPN, mentre il resto raggiunge Internet direttamente.
Il full tunnel offre maggiore controllo centralizzato e permette di applicare filtri e monitoraggio aziendali anche alla navigazione. Richiede però più capacità sulla connessione della sede e può aumentare la latenza per utenti geograficamente distanti.
Lo split tunnel riduce il carico sulla rete aziendale e può migliorare le prestazioni di videoconferenze e servizi cloud. Richiede però configurazioni precise per evitare percorsi non protetti, errori di instradamento e accessi non coerenti con le politiche aziendali.
La scelta deve dipendere dai dati trattati, dalle applicazioni utilizzate, dalla capacità della rete e dai controlli presenti sui dispositivi. Non esiste una configurazione valida per tutte le aziende.
Dimensionare la VPN per il numero reale di utenti
Una VPN configurata correttamente può comunque diventare lenta se il gateway, la linea Internet o il firewall non riescono a gestire tutte le connessioni simultanee. Il problema diventa evidente durante riunioni, periodi di lavoro remoto esteso o emergenze che portano molti dipendenti a collegarsi contemporaneamente.
Il dimensionamento deve considerare:
- Numero massimo di utenti simultanei.
- Applicazioni utilizzate tramite il tunnel.
- Dimensioni dei file trasferiti.
- Velocità di caricamento della sede aziendale.
- Capacità di elaborazione del gateway e del firewall.
- Presenza di videoconferenze e telefonia.
- Numero di sedi e collegamenti permanenti.
- Crescita prevista nel tempo.
È utile effettuare prove di carico e verificare le prestazioni negli orari di punta, non soltanto durante l’installazione con pochi utenti collegati.
Perché la VPN può rallentare la connessione
Il traffico VPN deve essere cifrato, trasmesso al gateway e successivamente indirizzato verso la risorsa richiesta. Questo percorso può aumentare la latenza e ridurre la velocità disponibile, soprattutto quando il gateway è lontano o sovraccarico.
I rallentamenti possono dipendere da:
- Linea aziendale con velocità di caricamento insufficiente.
- Gateway sottodimensionato.
- Troppi utenti simultanei.
- Instradamento di traffico non necessario nel tunnel.
- Connessione domestica lenta o instabile.
- Dispositivo remoto con prestazioni insufficienti.
- Problemi di rete tra l’utente e la sede.
- Configurazioni non ottimizzate.
Prima di sostituire il servizio è necessario capire dove si verifica il limite. Un test dalla sede, dal dispositivo remoto e all’interno della VPN può aiutare a distinguere le diverse cause.
Accesso remoto ai computer dell’ufficio
Alcune aziende utilizzano la VPN per consentire al dipendente di collegarsi al proprio computer presente in ufficio. In questo modo applicazioni e dati rimangono sulla postazione aziendale, mentre l’utente controlla il desktop a distanza.
Questa soluzione può essere utile per software che non può essere installato sul notebook remoto o per archivi che non devono essere copiati fuori dalla sede. Deve però essere configurata attraverso gateway e controlli adeguati.
I servizi di controllo remoto non dovrebbero essere esposti direttamente su Internet. La VPN o un sistema di accesso protetto devono mediare il collegamento, applicando autenticazione a più fattori, permessi, registri e limitazioni sugli account.
Gestire gli accessi di fornitori e tecnici esterni
Fornitori di software, manutentori e consulenti possono aver bisogno di collegarsi ai sistemi aziendali. Concedere loro lo stesso accesso utilizzato dai dipendenti o un account amministrativo condiviso aumenta inutilmente il rischio.
Gli accessi esterni dovrebbero essere:
- Associati a una persona o azienda identificabile.
- Limitati ai sistemi oggetto dell’intervento.
- Attivi soltanto per il periodo necessario.
- Protetti da autenticazione a più fattori.
- Registrati e controllati.
- Disattivati alla conclusione dell’attività.
- Autorizzati da un responsabile interno.
Per gli interventi più delicati può essere previsto un accesso tramite una postazione intermedia controllata, evitando il collegamento diretto del fornitore a più segmenti della rete.
Registrare e monitorare gli accessi
I registri della VPN permettono di verificare chi si collega, in quali orari, da quali dispositivi e con quale risultato. Queste informazioni sono utili per individuare tentativi anomali, ricostruire un incidente e controllare che gli accessi siano coerenti con le attività aziendali.
Il monitoraggio può evidenziare:
- Numerosi tentativi di autenticazione falliti.
- Connessioni provenienti da località insolite.
- Accessi in orari non compatibili con il lavoro.
- Account utilizzati contemporaneamente da dispositivi differenti.
- Connessioni appartenenti a utenti non più attivi.
- Quantità anomale di dati trasferiti.
- Modifiche alle impostazioni amministrative.
I registri devono essere protetti e consultabili soltanto da persone autorizzate. L’azienda dovrebbe definire tempi di conservazione, finalità del controllo e procedure per la gestione degli avvisi.
Revocare rapidamente gli accessi non più necessari
Un account VPN può rimanere attivo anche dopo la conclusione di una collaborazione, un cambio di ruolo o la sostituzione di un fornitore. Gli accessi dimenticati rappresentano un rischio perché possono essere utilizzati senza che l’azienda se ne accorga immediatamente.
La procedura di uscita dovrebbe comprendere:
- Disattivazione dell’account VPN.
- Revoca dei certificati, delle passkey o dei dispositivi associati.
- Chiusura delle sessioni ancora attive.
- Rimozione dell’utente dai gruppi autorizzati.
- Restituzione dei dispositivi aziendali.
- Controllo degli accessi recenti.
- Trasferimento dei dati e delle responsabilità operative.
È utile eseguire periodicamente una revisione completa, confrontando gli utenti autorizzati con dipendenti, collaboratori e fornitori effettivamente attivi.
Preparare una policy per il lavoro da remoto
La tecnologia è efficace soltanto quando le persone conoscono le regole. Una policy per il lavoro da remoto dovrebbe indicare quali dispositivi possono essere utilizzati, come collegarsi, quali dati possono essere salvati localmente e come segnalare un problema.
Il documento può specificare:
- Utenti e ruoli autorizzati alla VPN.
- Dispositivi ammessi e requisiti minimi.
- Obbligo di autenticazione a più fattori.
- Divieto di condividere account e credenziali.
- Modalità di utilizzo delle reti pubbliche.
- Regole per il salvataggio e la stampa dei documenti.
- Procedure in caso di perdita del dispositivo.
- Contatti per assistenza e segnalazione degli incidenti.
- Controlli e aggiornamenti richiesti.
- Revoca degli accessi al termine del rapporto.
La policy deve essere accompagnata da formazione pratica. Gli utenti devono sapere riconoscere richieste di accesso sospette, notifiche MFA non avviate e pagine che imitano il portale VPN.
Preparare una procedura in caso di incidente
L’azienda deve sapere come intervenire quando viene rilevato un accesso anomalo, un dispositivo viene rubato o un dipendente approva per errore una richiesta di autenticazione.
La procedura dovrebbe prevedere:
- Disattivazione immediata dell’account interessato.
- Revoca delle sessioni e dei dispositivi associati.
- Conservazione dei registri e delle notifiche.
- Controllo delle risorse raggiunte dall’utente.
- Verifica del computer o dello smartphone coinvolto.
- Modifica delle credenziali collegate.
- Coinvolgimento dei referenti IT, privacy e aziendali.
- Ripristino dell’accesso soltanto dopo i controlli.
Una procedura definita riduce il tempo necessario per contenere il problema e impedisce che le decisioni vengano improvvisate durante l’emergenza.
Come introdurre una VPN aziendale passo dopo passo
La configurazione dovrebbe partire dall’analisi delle attività e non dall’acquisto immediato di un apparato. Prima di installare il servizio è necessario identificare utenti, applicazioni e dati realmente coinvolti.
- Creare un inventario delle risorse da raggiungere da remoto.
- Identificare utenti, collaboratori e fornitori autorizzati.
- Definire i permessi necessari per ogni ruolo.
- Valutare capacità della linea, firewall e gateway.
- Scegliere una soluzione supportata e gestibile.
- Configurare autenticazione a più fattori e account personali.
- Limitare l’accesso ai soli sistemi necessari.
- Preparare dispositivi, aggiornamenti e protezioni.
- Testare prestazioni, disconnessioni e recupero degli account.
- Formare gli utenti e avviare un progetto pilota.
- Monitorare registri, capacità ed errori.
- Rivedere periodicamente autorizzazioni e configurazioni.
Il progetto pilota permette di verificare compatibilità, velocità e semplicità di utilizzo prima di estendere il collegamento a tutta l’organizzazione.
Checklist per una VPN aziendale più sicura
Una verifica periodica dovrebbe controllare almeno i seguenti elementi:
- Gateway e software aggiornati.
- Autenticazione a più fattori attiva per tutti.
- Account personali e amministratori separati.
- Permessi limitati alle risorse necessarie.
- Dispositivi aziendali aggiornati e protetti.
- Account di ex dipendenti e fornitori disattivati.
- Registri degli accessi disponibili e monitorati.
- Backup protetti delle configurazioni.
- Capacità sufficiente per le connessioni simultanee.
- Accessi dei fornitori limitati nel tempo.
- Procedure di recupero e risposta agli incidenti testate.
- Policy e documentazione aggiornate.
I controlli più importanti non dovrebbero attendere una revisione annuale. Vulnerabilità critiche, account sospetti e dispositivi smarriti devono essere gestiti immediatamente.
Gli errori più comuni da evitare
Una VPN configurata male può offrire una falsa sensazione di sicurezza. Il collegamento è cifrato, ma gli account e i dispositivi possono continuare a esporre l’azienda.
Tra gli errori più frequenti troviamo:
- Proteggere la VPN soltanto con una password.
- Consentire a ogni utente di raggiungere tutta la rete.
- Utilizzare account condivisi tra più persone.
- Lasciare attivi gli accessi di ex dipendenti e fornitori.
- Non aggiornare gateway, firewall e applicazioni.
- Esporre direttamente su Internet servizi di controllo remoto.
- Autorizzare dispositivi personali senza requisiti minimi.
- Non monitorare connessioni e tentativi falliti.
- Sottodimensionare linea e apparati.
- Instradare tutto il traffico senza valutarne la necessità.
- Considerare attendibile ogni dispositivo dopo la connessione.
- Non preparare procedure per incidenti e perdita dei dispositivi.
La sicurezza dipende dall’equilibrio tra tecnologia, identità, dispositivi, autorizzazioni e controllo continuo.
Il ruolo di Azienda Digitale
In questo scenario, Azienda Digitale può supportare PMI, professionisti e organizzazioni nella valutazione e nella configurazione degli accessi remoti. L’analisi deve partire dalle applicazioni utilizzate, dagli utenti coinvolti, dai dati trattati e dalla struttura della rete aziendale.
Il supporto può comprendere progettazione della VPN, configurazione degli account, attivazione dell’autenticazione a più fattori, segmentazione degli accessi, verifica dei dispositivi, monitoraggio e preparazione delle procedure per il lavoro da remoto.
Una VPN aziendale serve davvero quando permette di raggiungere risorse interne che non devono essere esposte pubblicamente. Per essere efficace deve offrire soltanto gli accessi necessari, verificare utenti e dispositivi e rimanere aggiornata e monitorata nel tempo.
Domande e Risposte
Una VPN aziendale è necessaria per lavorare da casa?
È necessaria quando bisogna accedere a server, cartelle o applicazioni presenti nella rete interna. Se il lavoro utilizza esclusivamente servizi cloud protetti, può essere più adatto un accesso diretto alle singole applicazioni.
La VPN rende sicuro qualsiasi dispositivo?
No. La VPN protegge il traffico che attraversa il tunnel, ma non elimina malware, phishing, software obsoleto e configurazioni non sicure presenti sul dispositivo.
È obbligatorio utilizzare l’autenticazione a più fattori?
È fortemente consigliata per tutti gli accessi remoti e dovrebbe essere obbligatoria per amministratori, fornitori e account che possono raggiungere dati o sistemi importanti.
Qual è la differenza tra full tunnel e split tunnel?
Nel full tunnel tutto il traffico passa attraverso l’infrastruttura aziendale. Nello split tunnel soltanto il traffico destinato alle risorse dell’impresa utilizza la VPN. La scelta dipende da sicurezza, prestazioni e applicazioni.
Un fornitore esterno può utilizzare la stessa VPN dei dipendenti?
Può utilizzare la stessa infrastruttura, ma dovrebbe avere un account personale, permessi limitati, autenticazione a più fattori e un accesso attivo soltanto per il periodo necessario.
La VPN protegge quando si usa un WiFi pubblico?
Protegge il traffico instradato nel tunnel, ma non impedisce all’utente di aprire pagine di phishing, installare file dannosi o utilizzare un dispositivo già compromesso.
Devi proteggere il lavoro da remoto e consentire l’accesso sicuro alle risorse della tua azienda?
Azienda Digitale
può aiutarti a progettare una VPN affidabile, configurare permessi e autenticazione e proteggere utenti e dispositivi fuori dall’ufficio.